VMware vCenter Server 是 VMware vSphere 的集中管理平台,主要用于管理 ESX/ESXi 主机、虚拟机、资源调度与高可用等虚拟化基础设施,广泛应用于企业数据中心和云基础架构环境。
2026 年 9 月,长亭安全应急响应中心监测到 VMware vCenter 远程代码执行漏洞细节在互联网披露。攻击者无需认证即可通过网络访问受影响服务,可能造成任意文件写入并导致远程代码执行。网上已公开漏洞细节。版本影响范围较广,建议受影响用户尽快采取修复措施。
漏洞成因
VMware vCenter 内置 Syslog 接收组件在处理外部日志消息时,会将消息中的部分字段用于构造日志文件落盘路径,且未对路径穿越内容做充分约束。未授权攻击者只要能够向该接收服务投递日志消息,就可能将任意内容写入预期目录之外的位置。
漏洞影响
攻击者可在无需认证的情况下,通过网络访问受影响 vCenter,造成任意文件写入并可能导致远程代码执行,进而完全控制 vCenter 管理面,影响其管理的虚拟化集群与业务负载。
处置优先级:高
VMware vCenter 9.1.x.x(低于 9.1.0.0300)
VMware vCenter 9.0.x.x(低于 9.0.2.0100)
VMware vCenter 8.0 U3(低于 8.0 U3k)
VMware vCenter 8.0 U2(低于 8.0 U2f)
VMware vCenter 7.0
升级修复方案
建议相关用户按照官方安全通告 VMSA-2026-0006,尽快将 VMware vCenter 升级至对应修复版本或更高版本:
VMware vCenter 9.1.x.x:升级至 9.1.0.0300 或更高版本 VMware vCenter 9.0.x.x:升级至 9.0.2.0100 或更高版本 VMware vCenter 8.0:升级至 8.0 U3k 或 8.0 U2f VMware vCenter 7.0:如持有扩展支持合同,请联系 Broadcom Support 获取补丁 VMware Cloud Foundation 5.x 中的 vCenter:按官方异步补丁指引升级至 8.0 U3k VMware Telco Cloud Platform、VMware Telco Cloud Infrastructure 中的 vCenter:按官方 KB449886 处理
临时缓解方案
以下方案为应急临时措施,可能影响业务功能,升级完成后应及时移除。可将 vCenter 管理面及日志接收、目录服务等相关服务限制在可信管理网络内,降低未授权网络可达性。该措施不能替代升级。
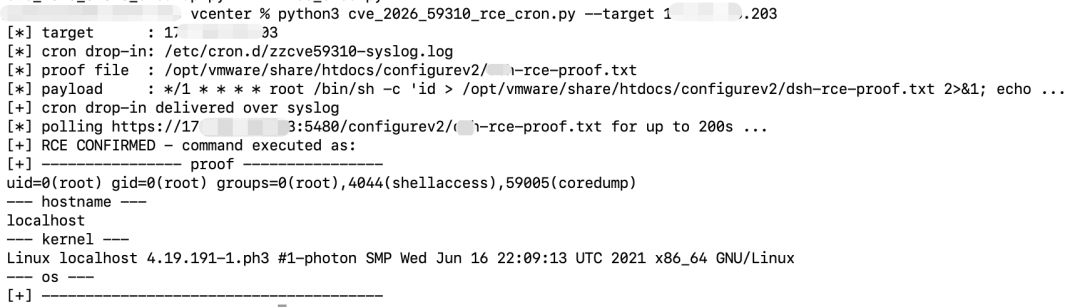
长亭安全应急响应中心已复现此漏洞,实现未授权代码执行
参考资料
[1]. https://mobeta.fr/blog/vcenter-cve-2026-59309-cve-2026-59310/
[2]. https://support.broadcom.com/web/ecx/support-content-notification/-/external/content/SecurityAdvisories/0/38017