0x01 前言
在渗透的时候,我们总是会遇到一些困难
例如说,登录的时候账号密码都加密了或是说,账号密码被加密成了一段加密值
而这个时候,我们爆破的难度就大了很多
对于渗透人员来说,渗透成本大了很多而对于网站的测试人员来说也是如此
因此测试人员经常会和开发沟通整一些阴间操作来绕过登录验证
这里就说说我以前遇到的一些阴间操作,导致可以直接登录站点
绕过的方法例如说: 破坏加密规则,例如说密码“置空”
0x02 例子
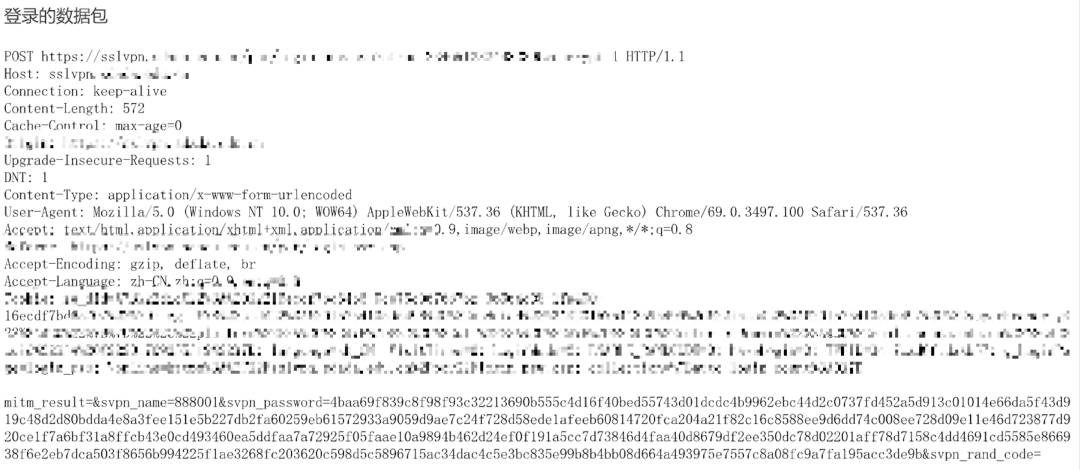
0x02.1 例子一 - 修改密码加密值-导致任意用户登录
直接看例子吧
原理就是,发现站点的密码是加密的于在站点的基础上破坏了加密,结果发现可以任意用户登录了
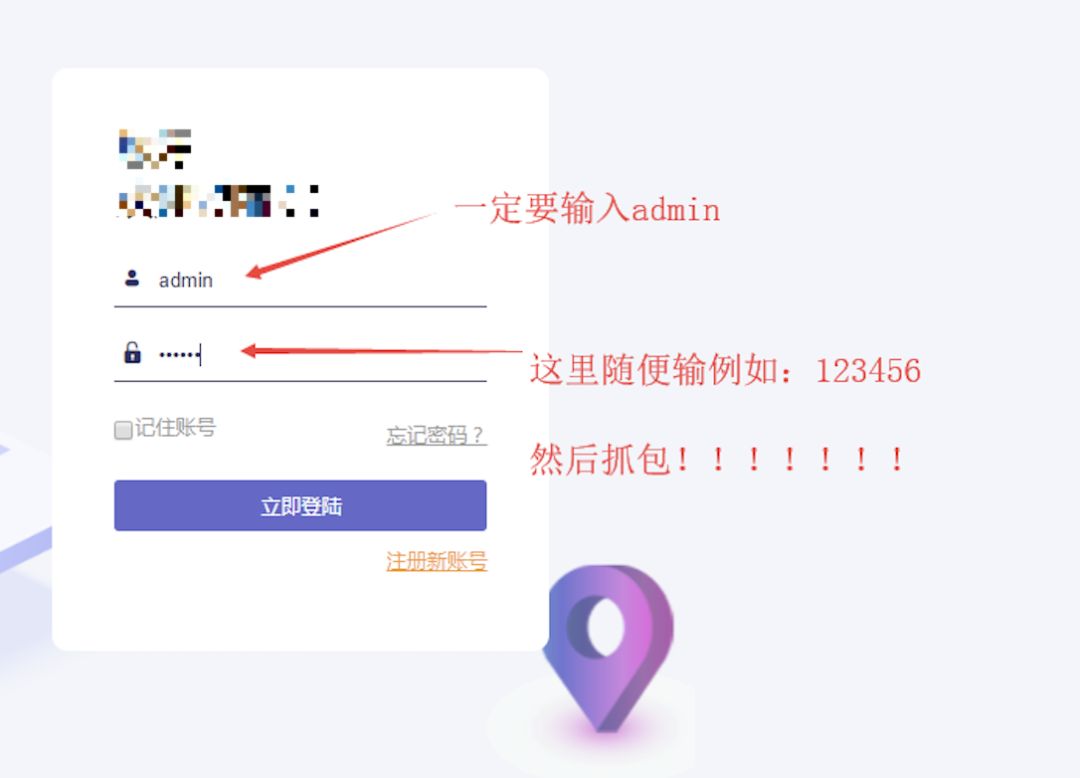
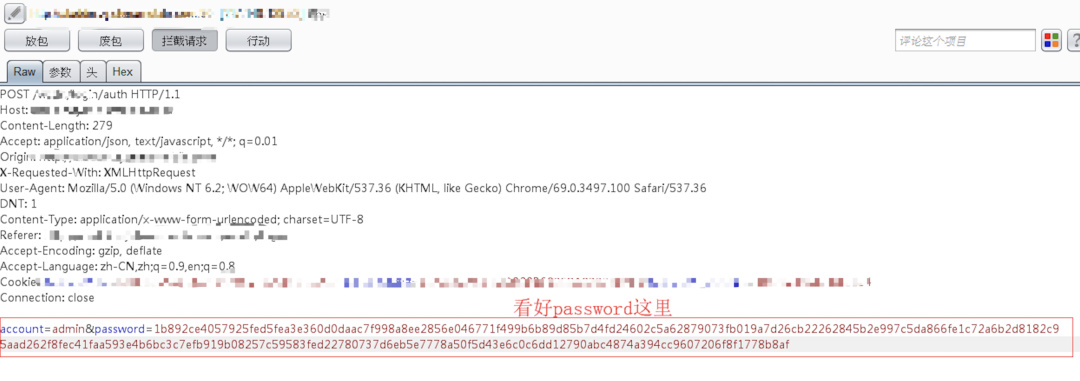
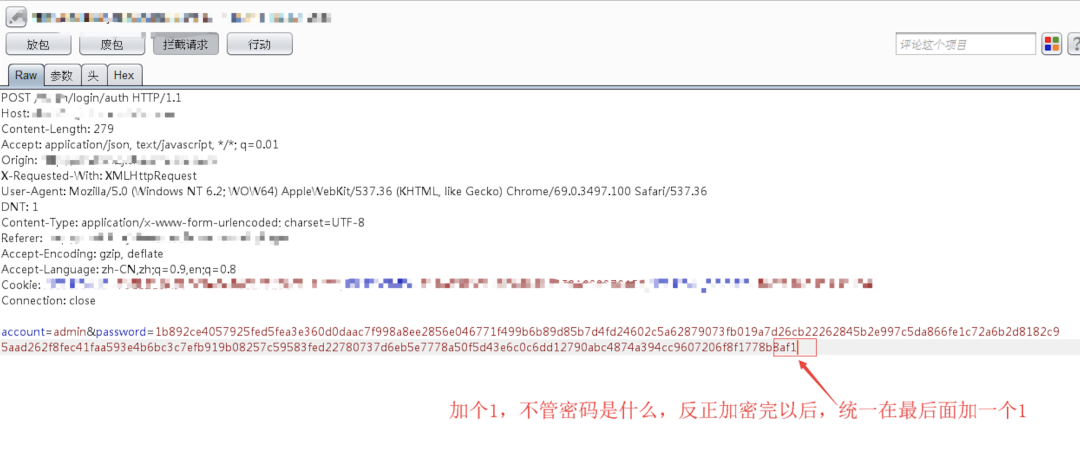
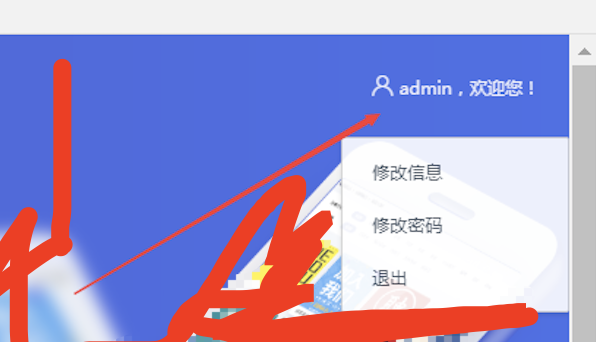
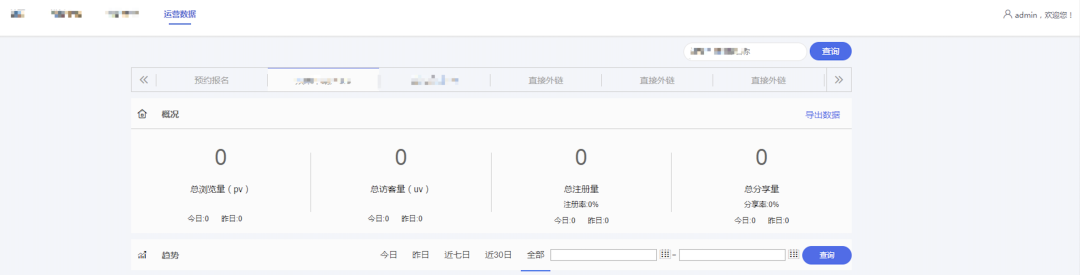
这里会这样干,主要是想起来未入行安全的时候给大公司干外包开发的时候
他们的测试人员对于测试这种加密的密码进行登录,会感觉很麻烦,所以会和开发商议
最终一般都会定下个万能账号或是说定个万能密码
这里能登录,估计就是当时的规则就是,密码解不出来就是万能密码直接登录该账号
这样测试就可以不受密码加密的影响了
结果没想到遇到我这种在大公司干过外包还转行的叼毛
0x02.2 例子二 - 密码置空-导致任意用户登录
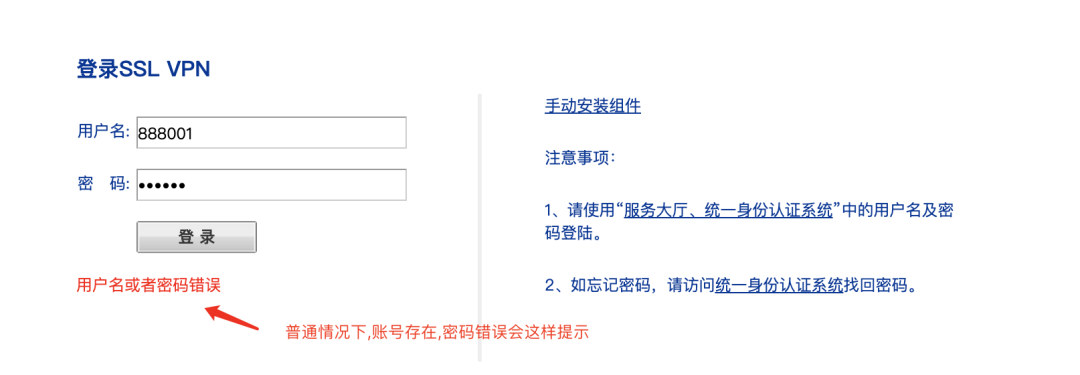
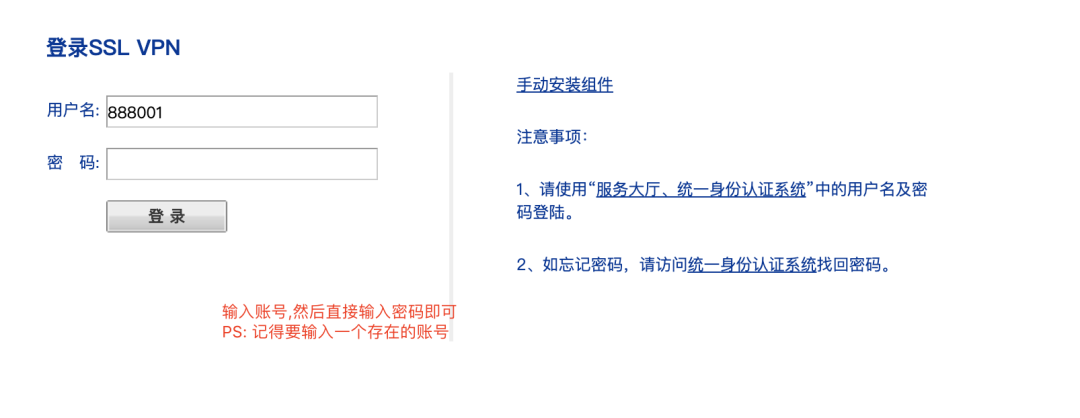
这个也是比较奇葩,后面才发现站点有部分是php开发的,猜测在取密码的做比较的时候
因为使用的是 == 导致弱类型比较最终,让原密码与我的空白密码匹配为了 true
就类似于 0 == 0eXXX 是类似的道理
只能说好运气
0x03 总结
在遇到密码加密的时候,如果不想破解加密方法在爆破的话,那么不妨试试
- 将密码“置空”
- 破坏加密结果