案件背景
你是否想过,一部看似普通的老人机,除了接打电话、收发短信之外,可能还隐藏着另一套“地下系统”?
本案中,犯罪团伙勾结老人机生产厂商在老人机中植入木马程序,将全国各地大量的功能手机变为分布式“短信发射器”。该团伙通过批量发送广告短信、对接接码平台注册账号、小额扣费等方式牟利,涉案金额高达千万余元。
为查明该木马程序的技术原理与操控链条,办案机关查获了相关手机端源码、服务端源码、涉案老人机若干及相关后台管理系统,委托我所进行电子数据功能性鉴定。
面对大量代码、设备和后台数据,鉴定人员采用“静态分析+动态验证”的方式,逐步还原木马系统的真实运行过程。
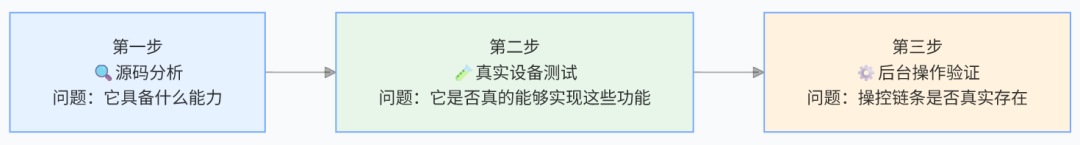
最终形成从代码逻辑到设备行为,再到后台控制的完整证据闭环。
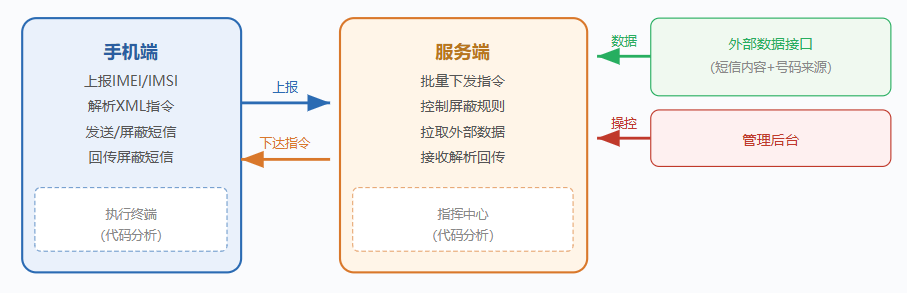
源码分析发现,该木马系统采用“两端协同”的方式运行:手机端像是隐藏在设备中的“执行者”,负责接收命令并完成具体操作;服务端则像幕后“指挥中心”,负责向大量手机发送控制指令。
两者通过网络持续通信,形成远程控制体系。
手机端源码分析揭示的能力:
获取手机IMEI、IMSI等设备信息,并向服务器注册
接收服务器下发的短信控制指令
根据指令向指定号码发送指定内容短信
拦截并隐藏包含特定关键词的短信
将被隐藏短信的数据回传至服务器
服务端源码分析揭示的能力:
远程控制手机端向指定号码发送指定内容短信
批量向多台手机端下发短信发送指令
控制手机端对特定关键字的短信进行屏蔽
向外部数据接口拉取短信内容与号码列表
接收并解析手机端回传的屏蔽短信数据
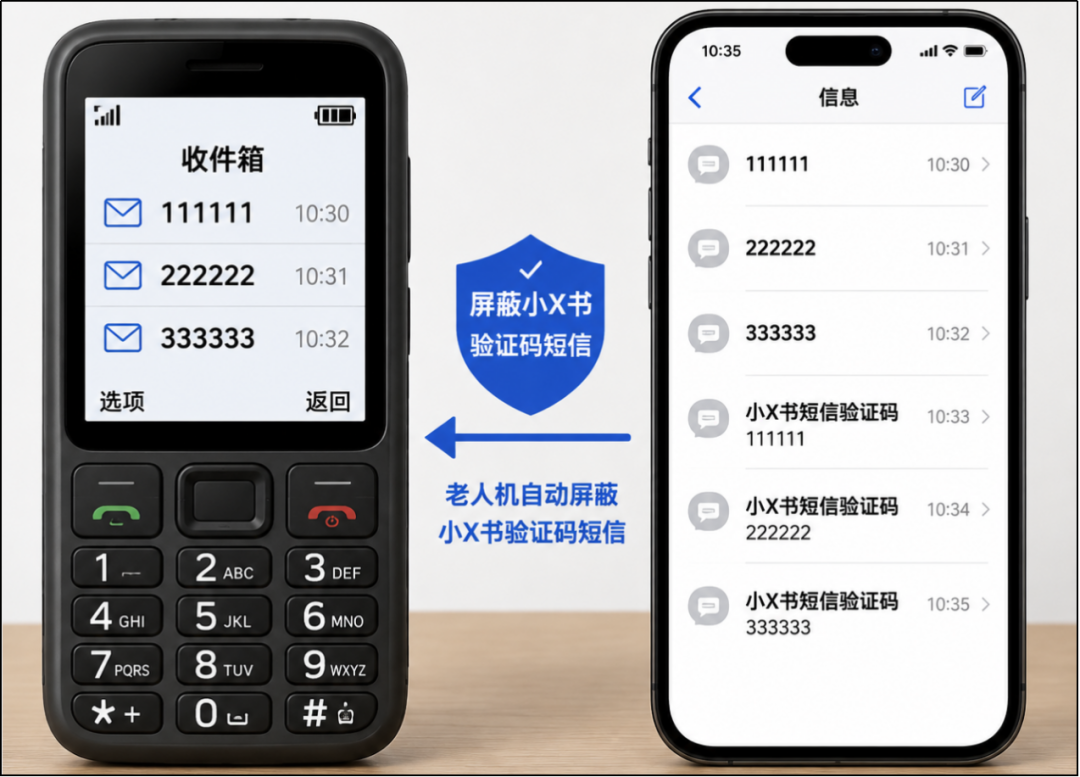
为了验证源码分析结果,鉴定人员将SIM卡插入涉案老人机进行实际测试。测试过程中,向手机发送特定格式短信后发现,该老人机能够自动识别相关内容,仅显示正常的短信内容,对包含特定关键词的短信进行拦截和隐藏。
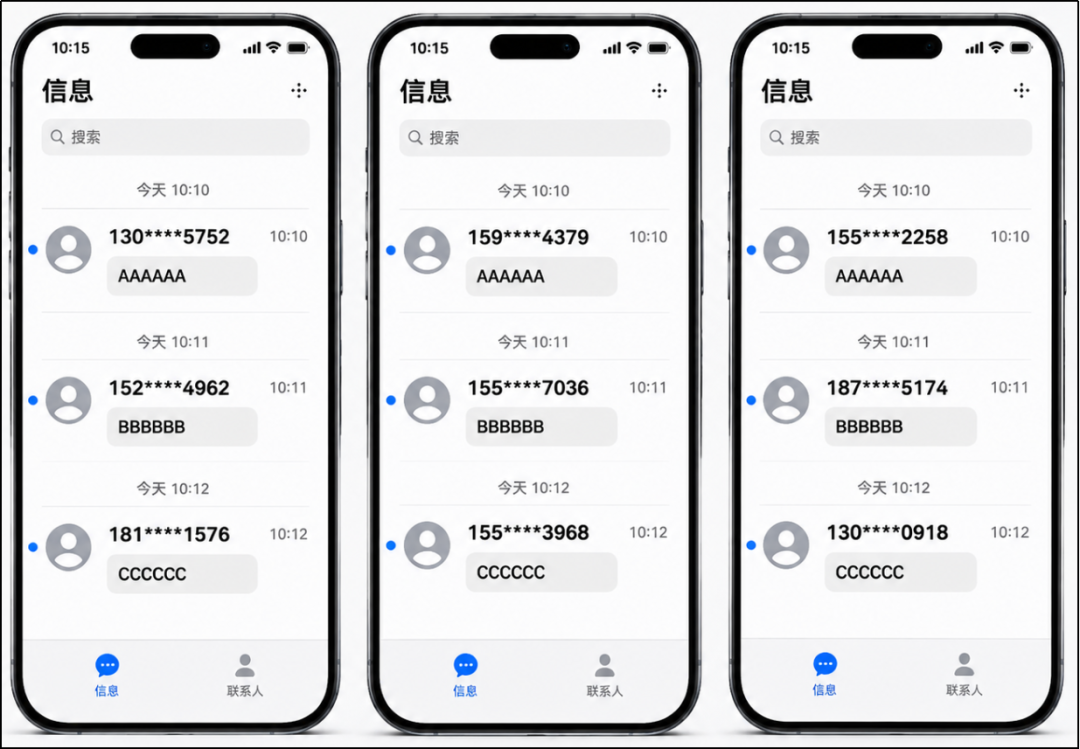
随后,鉴定人员进一步测试后台控制能力。通过后台管理系统批量上传手机号码并设置短信内容后,多部测试手机陆续收到来自不同号码发送的指定短信,且多次测试结果一致,验证了后台批量控制功能。
本案中,黑产团伙并不是简单利用某一款软件,而是形成了完整的技术控制链:
生产环节:在设备中植入木马程序;
通信环节:手机端与服务器持续连接;
控制环节:后台统一下发任务;
执行环节:大量手机自动发送短信;
隐藏环节:利用短信屏蔽功能降低用户发现概率。
一部普通老人机,在用户不知情的情况下,被改造成了黑产工具。
电子数据鉴定的核心,不只是发现代码,更重要的是证明代码是否真实影响设备行为。
本次鉴定通过源码分析、真机测试、后台复现三个层面相互印证,完整展示了木马程序如何实现隐蔽收发短信、批量群发以及远程管理。从代码中的功能设计,到设备上的实际表现,再到后台系统中的操作结果,逐层还原了该团伙利用老人机实施黑产活动的技术路径,为案件办理提供了清晰、客观、可验证的技术依据。
看似简单的一部老人机,背后可能隐藏着复杂的技术控制体系。
在数字化犯罪不断发展的今天,电子数据鉴定不仅是在分析数据,更是在还原事实,让隐藏在设备、代码和网络背后的真实行为呈现在司法人员面前。