Solar应急响应团队由思而听(山东)网络科技有限公司组建,长期专注勒索病毒应急响应、攻击溯源与数据恢复,为遭遇突发勒索事件的企业提供7×24小时突发危机干预通道。如企业正在遭受勒索攻击,可通过应急响应.cn(https://solarsecurity.cn/)或应急响应.com(https://www.solarert.com/)联系我们。
写在前面
这是一篇快报,长话短说。
近日我们收到一起企业应急求助,上机排查后发现,受害服务器上的文件被批量加密,扩展名被追加为一个此前从未见过的新后缀 .ths,每个目录下均留有名为hello.txt 的勒索信。经过比对分析,我们确认这不是新家族,而是我们长期跟踪的 Sorry 勒索病毒(TellYouThePass 勒索家族)卷土重来,换了一个新名字继续作案。
考虑到该家族惯用 0day 发起攻击,传播速度快、波及面广,我们将关键信息整理如下,请相关行业的同行尽快排查。
一、事件速览
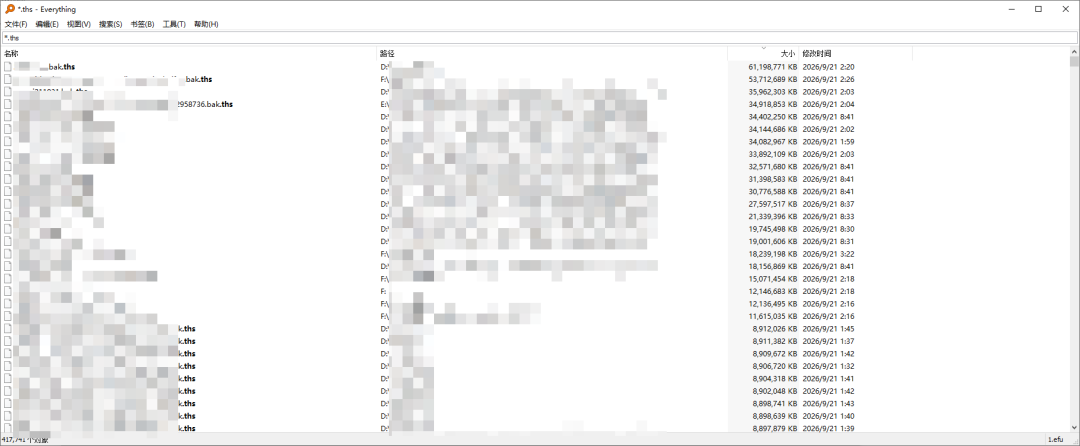
本次事件中,受害主机的文件被加密后统一追加 .ths 后缀,其中包含大量数十GB 级别的数据库备份文件,加密时间集中在 2026 年 9 月 21 日凌晨至上午时段。
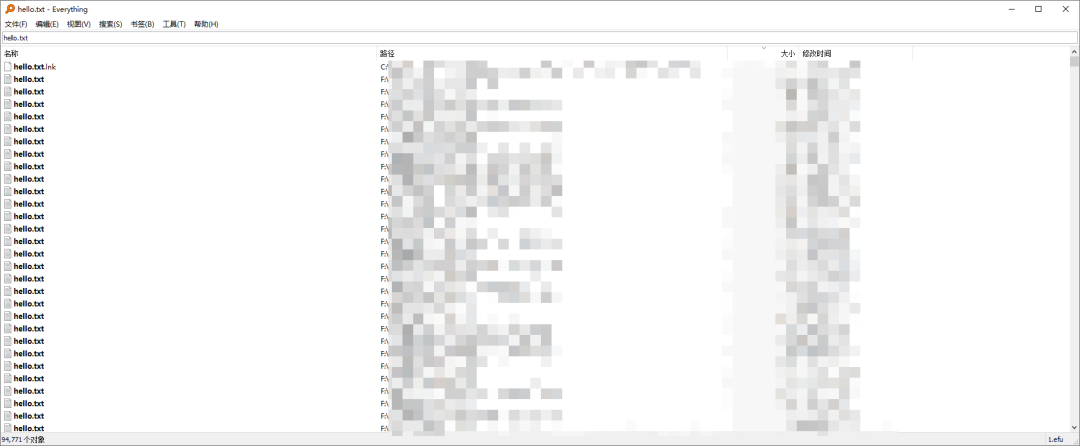
勒索信方面,攻击者在每个目录下投放了 hello.txt,仅一台主机上的勒索信文件就接近十万个。
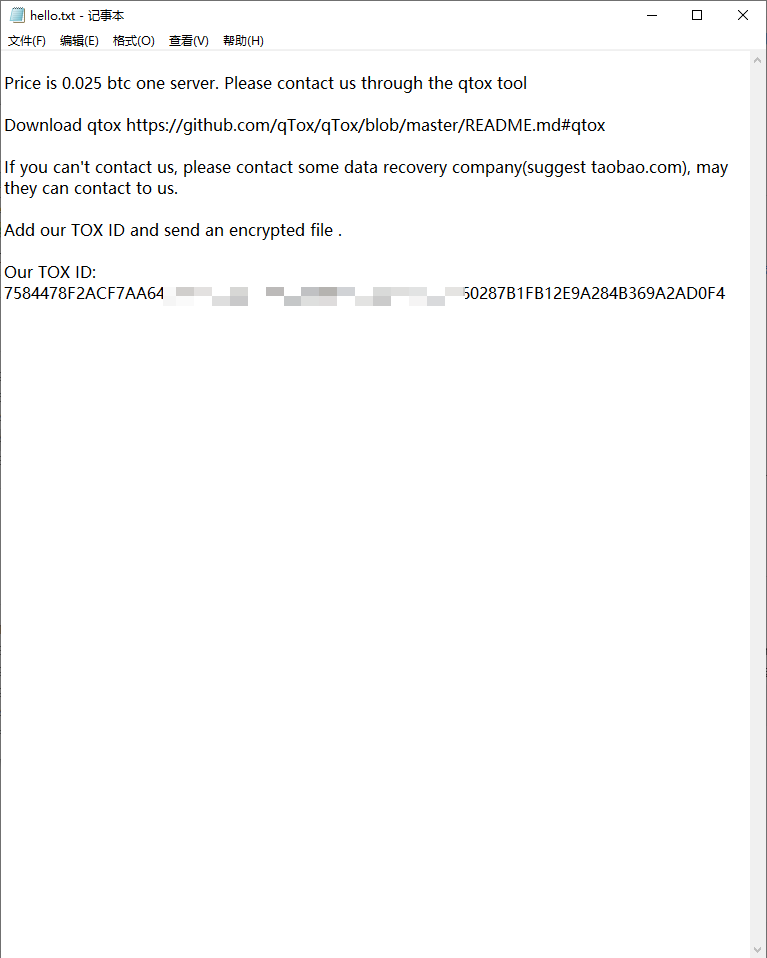
勒索信内容为英文,勒索 0.025 BTC,引导受害者通过 qTox 工具联系攻击者,并提示若无法联系可找数据恢复公司或电商平台中转沟通。
二、为什么我们确认它就是 Sorry勒索病毒
后缀是新的,但内容及特征全是旧的。判断依据有三点。
第一,勒索信内容几乎一致。将本次的 hello.txt 与 Sorry 此前投放的勒索信逐句比对,行文结构、措辞、引导方式基本相同,均为引导受害者通过 Tox 沟通,或经电商平台寻找中间商完成交易。
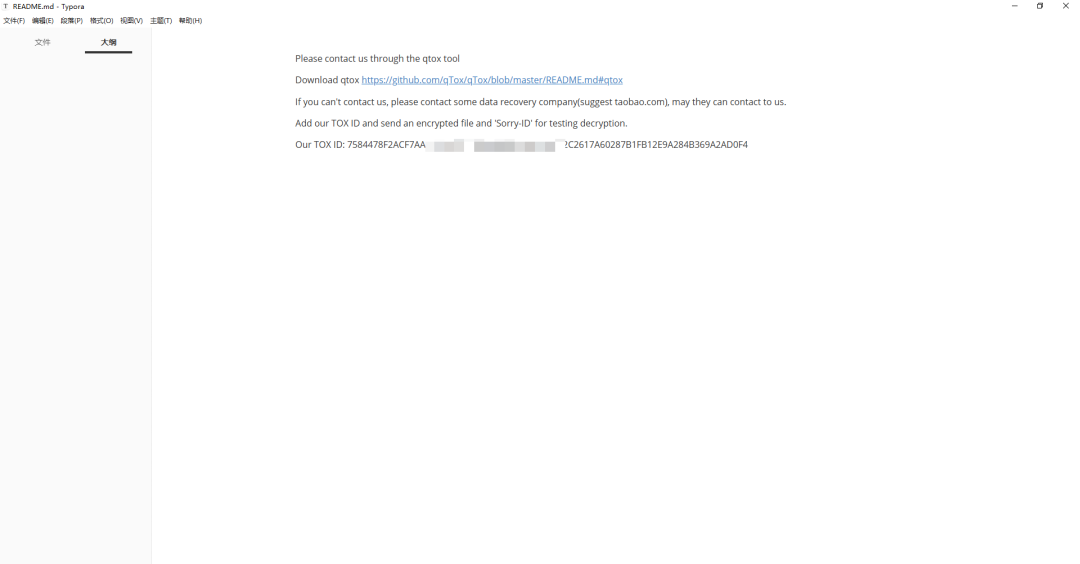
第二,联系方式指向同一个。两版勒索信中留下的 qTox ID 一致,首尾字符完全相同,说明两次攻击背后是同一运营团伙。
第三,攻击手法一致。本次入侵的作案流程与此前 Sorry 系列攻击中的手法吻合,该家族惯于利用应用 0day 突破边界,在内存中执行加密器,落地痕迹少。
另外有个值得一提的细节。ths 这三个字母,恰好是 TellYouThePass 的常用缩写形式。我们在此前的系列复盘中一直将 Sorry 归类于 TellYouThePass 家族,也印证我们此前的判断方向无误。
三、我们对此家族的持续跟踪
今年以来,该家族在国内频繁作案,从攻击入口的 0day 分析,到内存执行加密器的行为特征,再到 TTPs 与 IOC 的梳理,我们一直在及时跟进并公开复盘,相关文章按时间顺序整理如下。
【紧急警示】TellYouThePass勒索家族卷土重来,新变种“.sorry”勒索病毒针对财务系统发起攻击
【紧急预警】针对近期 “.sorry” 勒索病毒爆发的深度溯源与攻击路径复盘
【万字首发】零安全设备零日志环境下的极限溯源,疑似国内黑产组织的.sorry1变种勒索病毒攻击链全拆解
【全网首发】Weax与Sorry勒索病毒席卷全国中小企业,深度还原全链路攻击,疑似黑客利用AI挖掘管家婆0day漏洞
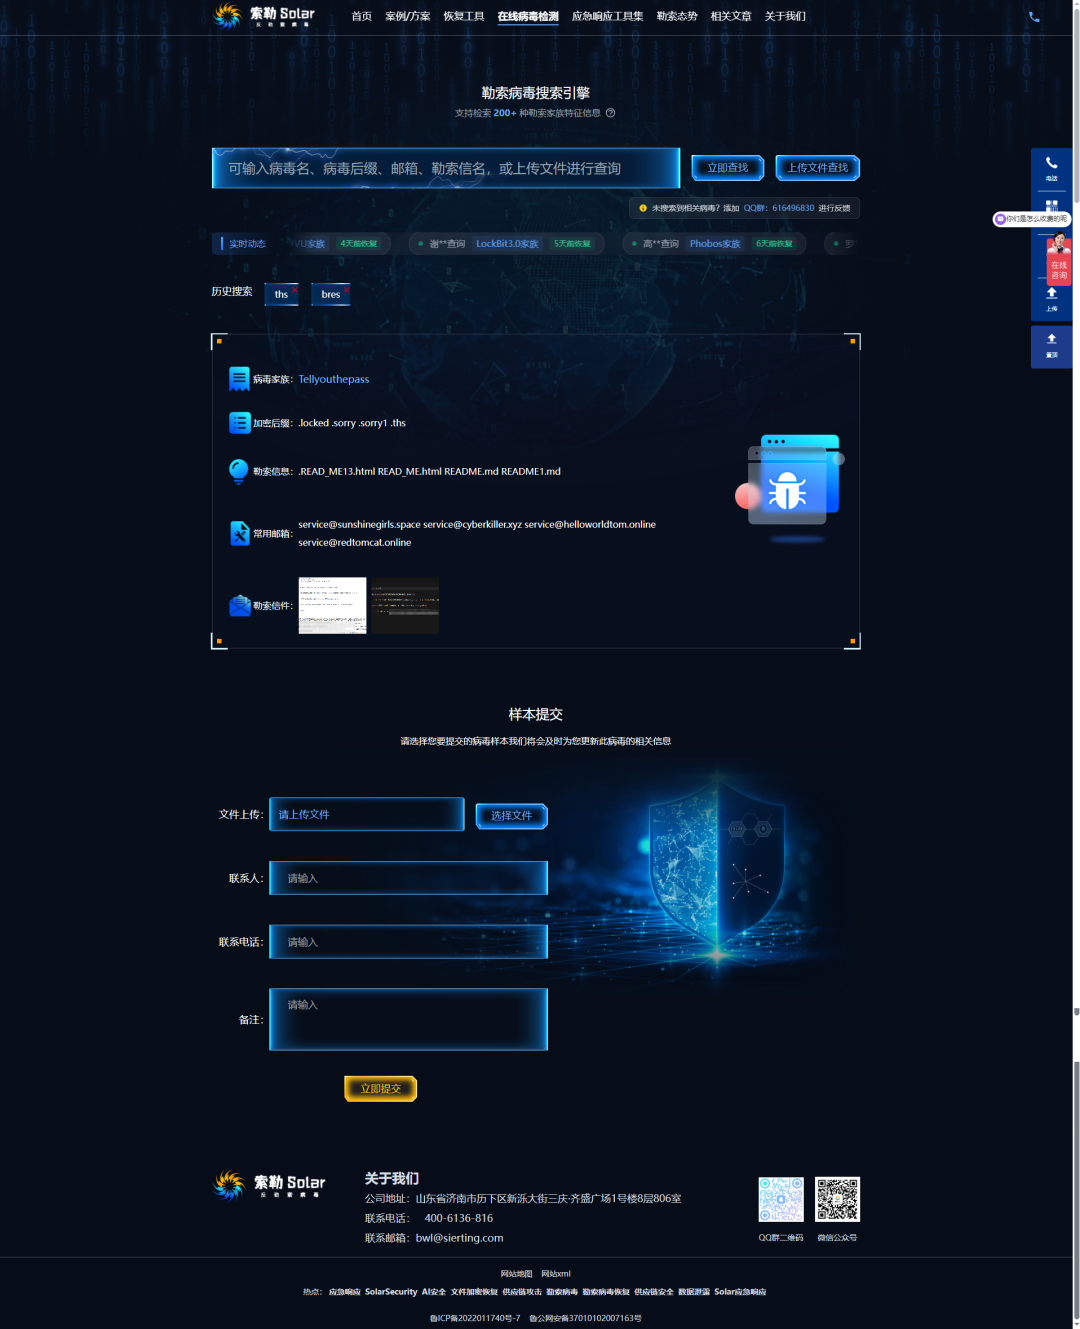
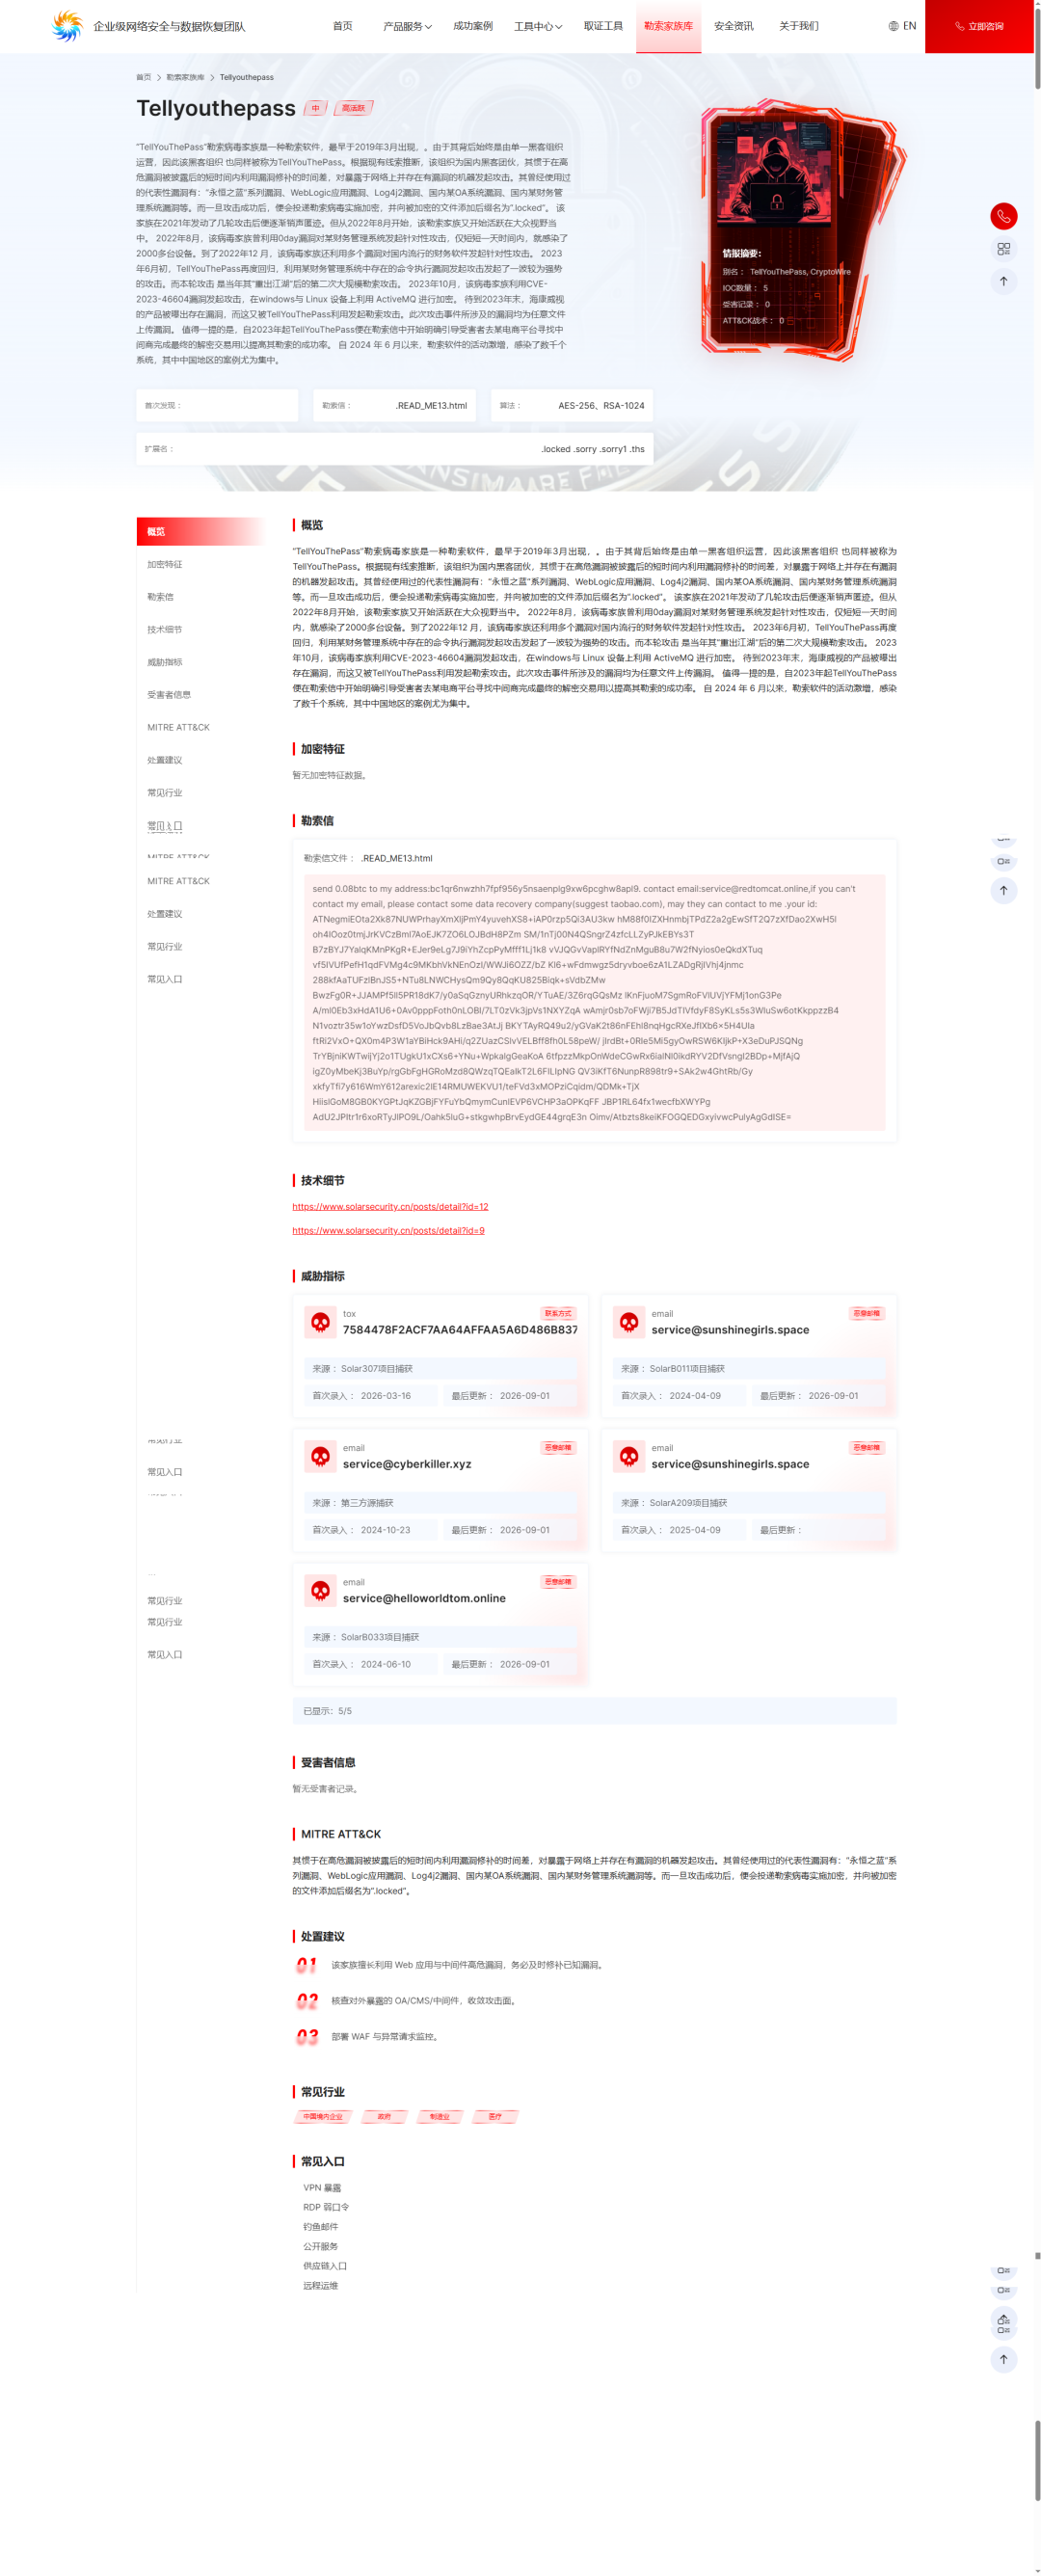
目前,该家族的加密后缀、勒索信样式、威胁指标等信息均已收录进我们的勒索家族库,.ths 后缀已同步更新至 TellYouThePass 家族条目下。在应急响应.cn(https://solarsecurity.cn/)和应急响应.com(https://www.solarert.com/)均可直接检索查询。
四、防护建议
该家族的攻击入口几乎都是应用 0day,且我们在此前的复盘中多次指出,种种迹象高度指向国内人员作案,这意味着攻击者熟悉国内企业的软件环境与值守节奏。面对 0day,补丁永远慢一步,最有效的防护动作只有一个,收敛暴露面。请立即排查本单位直接暴露在公网的业务系统,尤其是财务、ERP、OA 等承载核心数据的 Web 应用,能收回内网的收回内网,必须对外提供服务的,改为通过 VPN 访问。
同时确认核心数据存在离线或异地备份,且备份与生产环境物理隔离。该家族单次加密的数据量动辄以 GB-TB 计,一份干净的离线备份,是加密发生后唯一不依赖运气的退路。
五、写在最后
我们会继续对 TellYouThePass 家族保持跟踪,包括本轮 .ths 变种的样本分析与处置进展,如有最新情况会第一时间在公众号同步,建议关注以便及时收到提醒。
如企业已发现 .ths 后缀的加密文件,请第一时间断网隔离受害主机,不要重装系统,不要删除勒索信与加密文件,保留现场后可随时联系 Solar 应急响应团队,7×24 小时应急响应热线 400-6136-816,或通过应急响应.cn、应急响应.com 发起应急求助。
也请把这篇文章转发给身边负责系统和运维的同事,多一个人提前排查,就少一起凌晨的应急求助。
文章撰写与优化:州弟学安全(徐龙州)
排版优化:超级油麦
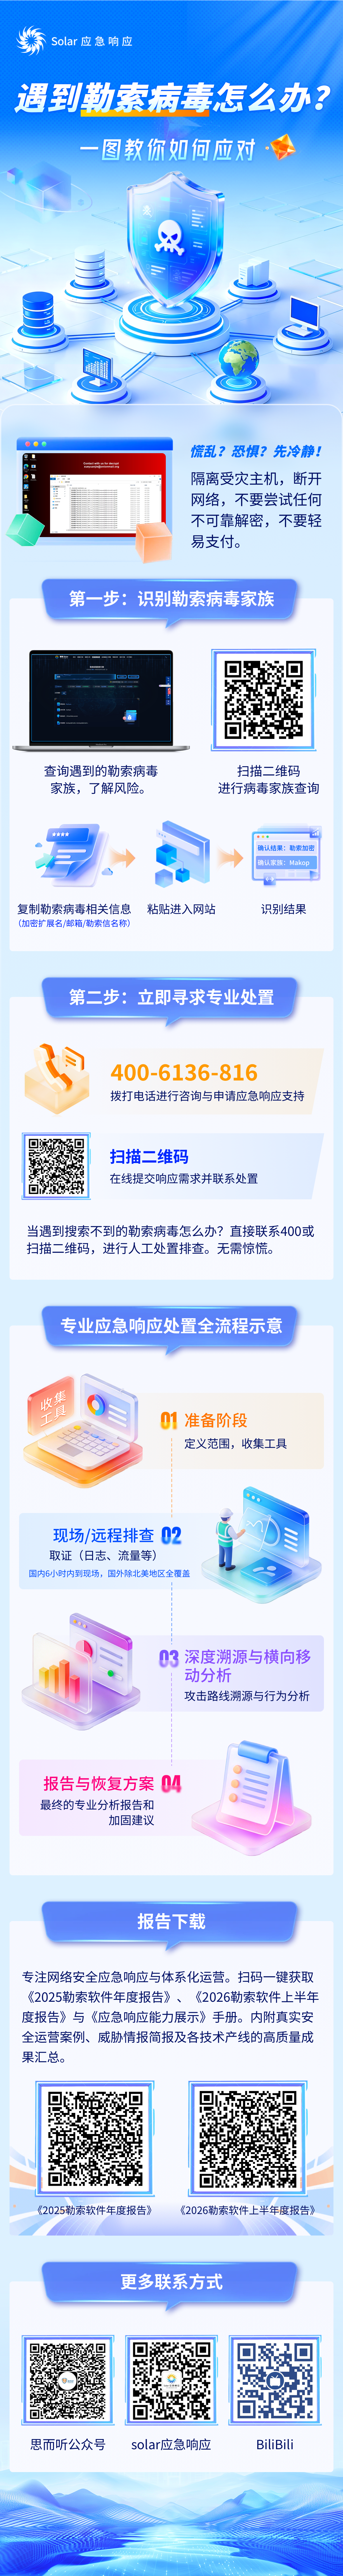
在企业日常的安全运维中,突发勒索病毒往往让人措手不及。遇到这种情况,正确的应急响应流程能够最大程度控制影响范围、降低数据损失。
这里为大家准备了一张完整的《勒索病毒应急处置指南》长图,建议各位安全从业者和IT运维人员收藏备用。如遇突发情况,请保持冷静,参考本图进行快速、规范的处置
附加资料下载:防御与响应同样重要。扫描图末的二维码,还可以直接获取完整的《2025年勒索病毒年报》、《2026年勒索病毒上半年报》以及《勒索处置一体化》等专业文件,帮助大家深入了解当前的威胁趋势,提前做好防御规划。
安全无小事,掌握科学的处置流程,是我们应对突发安全事件最有效的武器。
相关文章 | |
相关文章 | |
| 【教程分享】勒索病毒来袭!教你如何做好数据防护 | |
案例介绍篇聚焦于真实的攻击事件,还原病毒家族的攻击路径和策略,为用户提供详细的溯源分析和防护启示;
相关文章 | |
| 【案例介绍】赎金提高,防御失效:某上市企业两年内两度陷入同一勒索团伙之手 | |
| 【成功案例】某集团公司的Phobos最新变种勒索病毒jopanaxye解密恢复项目 | |
| 【成功案例】某集团公司的Phobos最新变种勒索病毒2700解密恢复项目 | |
| 【成功案例】间隔数月双团伙先后利用某ERP0day实施入侵和勒索的解密恢复项目 | |
| 【成功案例】利用多款国产内网渗透工具勒索数十台虚拟机的babyk解密恢复项目 | |
| 【成功案例】RDP暴露引发的蝴蝶效应:LockBit组织利用MSF工具及永恒之蓝漏洞进行勒索入侵 | |
| 【成功案例】lockbit家族百万赎金不必付!技术手段修复被加密的数据库,附溯源分析报告 | |
相关文章 | |
相关文章 | |
| 【应急响应工具教程】取证工具-Volatility安装与使用 | |
| 【应急响应工具教程】流量嗅探工具-Tcpdump | |
| 【应急响应工具教程】一款精准搜索文件夹内容的工具--FileSeek | |
| 【应急响应工具教程】一款自动化分析网络安全应急响应工具--FindAll | |
全国热线| 400-613-6816
更多资讯| 扫码加入群组交流