知名数据勒索组织 ShinyHunters 将勒索目标对准了另一个大型勒索软件团伙 Cl0p。
2026 年 9 月 21 日,《The Record》报道,ShinyHunters 接管了 Cl0p 长期用于公布受害企业和施压付款的暗网泄露网站,并利用这个网站反过来勒索 Cl0p。
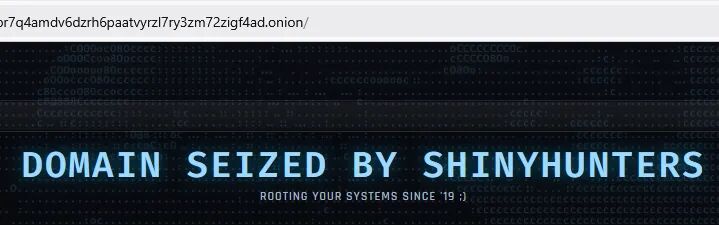
Cl0p 网站一度出现“Domain Seized By ShinyHunters”字样。
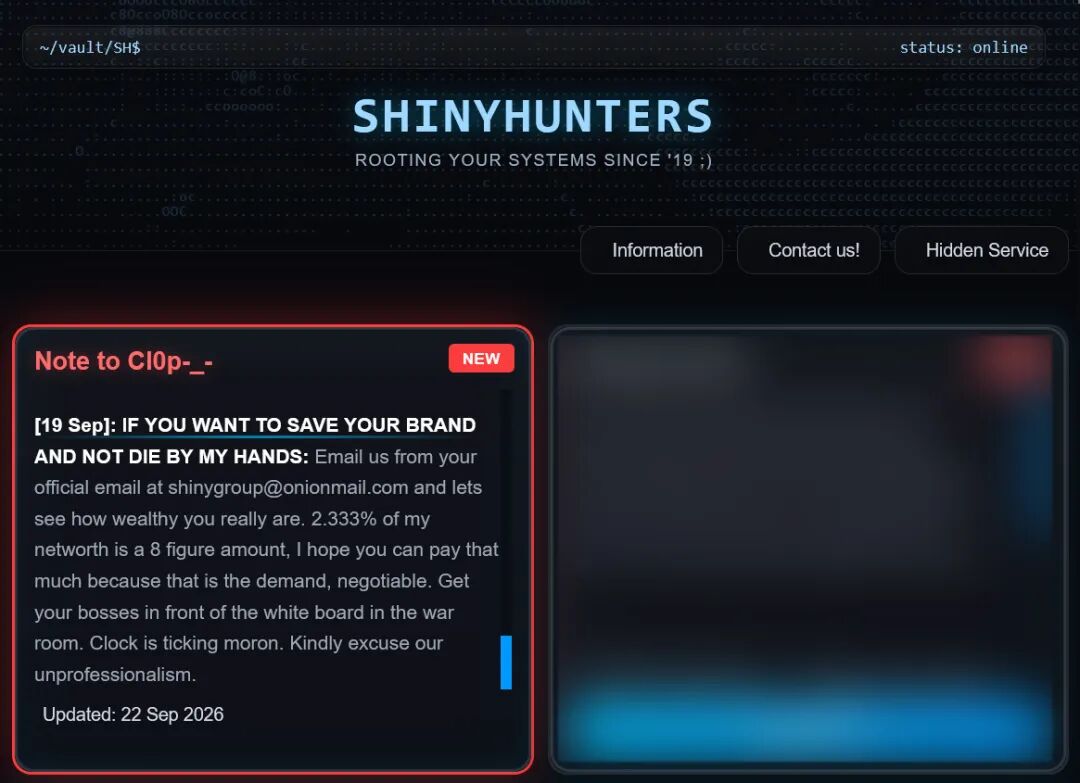
ShinyHunters 随后提出一笔未公布具体金额的八位数赎金,并称这笔钱相当于其自身净资产的 2.333%。
ShinyHunters 还表示,如果 Cl0p 每延迟 24 小时回应,其要求就会继续增加。
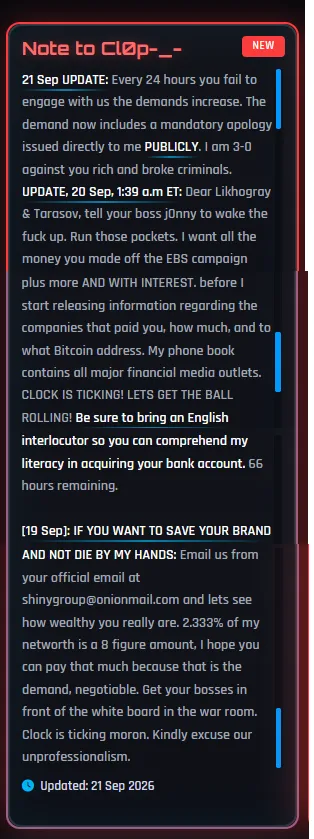
到 9 月 21 日,要求中又增加了公开道歉。
ShinyHunters 同时威胁公开 Cl0p 的内部勒索记录,包括哪些企业曾经付款、支付了多少资金以及对应的比特币地址。
其发布的信息还点名了 3 名被指为 Cl0p 成员的人,并要求获得 Cl0p 最近针对 Oracle E-Business Suite 发起攻击所得的资金。
ShinyHunters 称,这场冲突源于 Oracle E-Business Suite 漏洞。
此前 ShinyHunters 曾在 Telegram 上公开相关漏洞的概念验证代码,其称 Cl0p 未经允许使用该漏洞,并曾威胁 ShinyHunters 的一名成员。
ShinyHunters 称其发现 Cl0p 软件中的漏洞后入侵了对方的暗网网站,并借此取得对其基础设施的广泛控制。
两名网络安全专家向《路透社》表示,这场公开冲突看起来是真实的。
到 9 月 21 日,Cl0p 网站再次发生变化。
此前由 ShinyHunters 发布的内容被一条疑似来自 Cl0p 的消息替代。
Cl0p 在消息中称,其正在尝试联系 ShinyHunters,但对方留下的电子邮件无法使用,并要求 ShinyHunters 回到双方此前使用的平台联系。
Cl0p 是近年来最活跃的数据勒索团伙之一,曾利用 Cleo、MOVEit、GoAnywhere、Accellion 等企业文件传输产品中的漏洞发动大规模攻击。
ShinyHunters 同样长期从事数据窃取和勒索活动,其攻击对象包括 Ticketmaster、AT&T、Rockstar Games 等。
这次事件中,Cl0p 原本用于公布受害企业并施压支付赎金的网站,反而成为另一个黑客组织勒索 Cl0p 本身的工具。
云头条声明:如以上内容有误或侵犯到你公司、机构、单位或个人权益,请联系我们说明理由,我们会配合,无条件删除处理。