【一图看懂】ShellBag分析:不可忽视的“浏览记忆” | 介质篇10

作者:江苏聚合天迹 发布:2026-09-16 11:30 收录:2026-09-16 14:51 1 次阅读 约 238 字
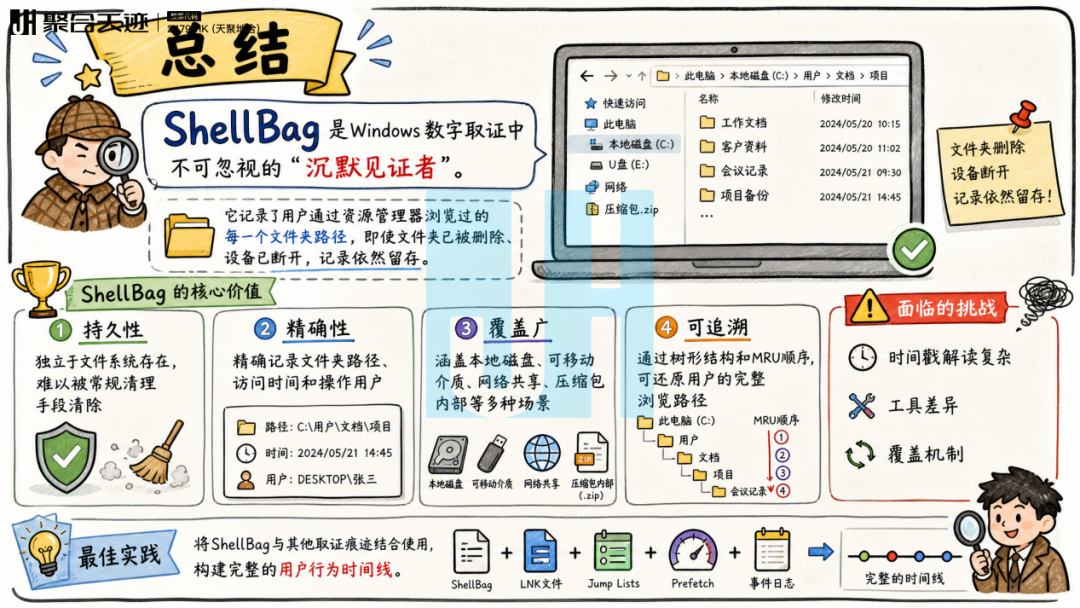
摘要:在电子数据取证工作中,我们经常面临一个经典难题:当攻击者清空了浏览器历史、删除了关键目录、安全日志被重置之后,系统上似乎什么都没留下。但事实真的如此吗?
推荐理由:本文围绕「电子数据取证」、「Windows」等主题展开。

在电子数据取证工作中,我们经常面临一个经典难题:当攻击者清空了浏览器历史、删除了关键目录、安全日志被重置之后,系统上似乎什么都没留下。但事实真的如此吗?

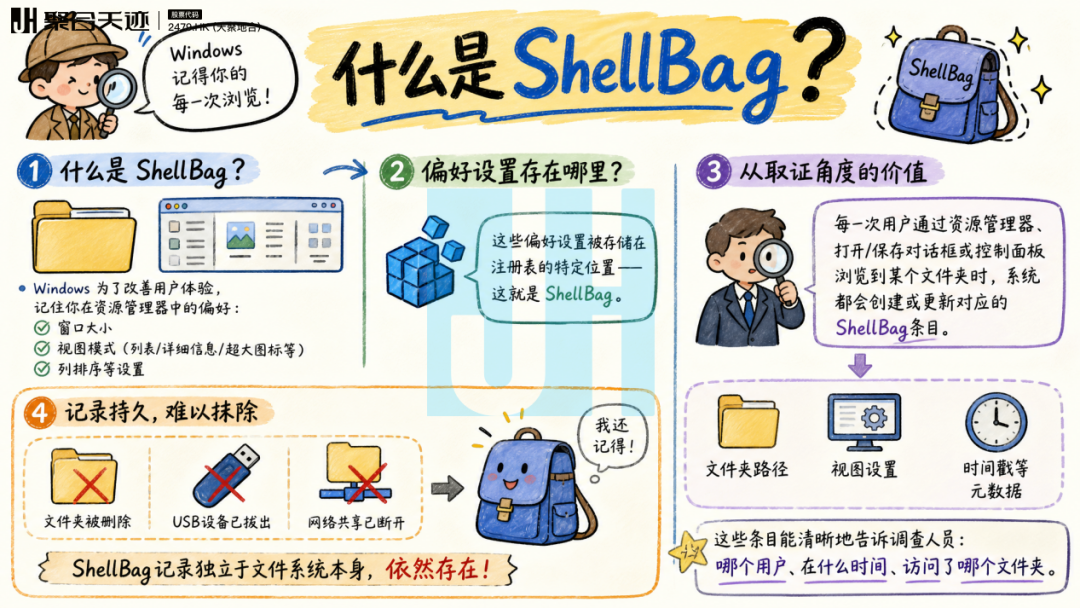
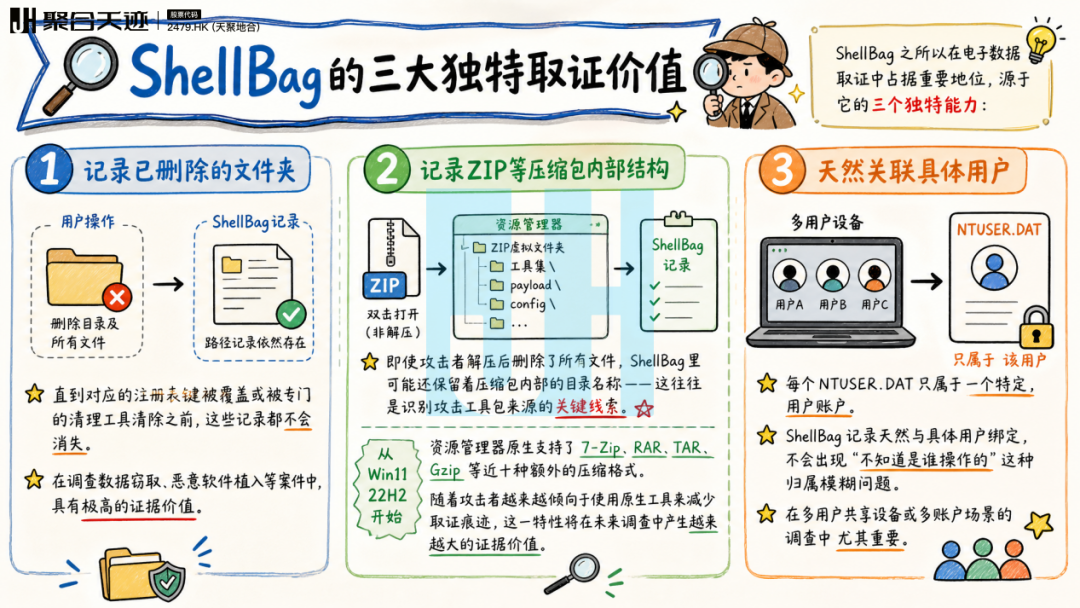
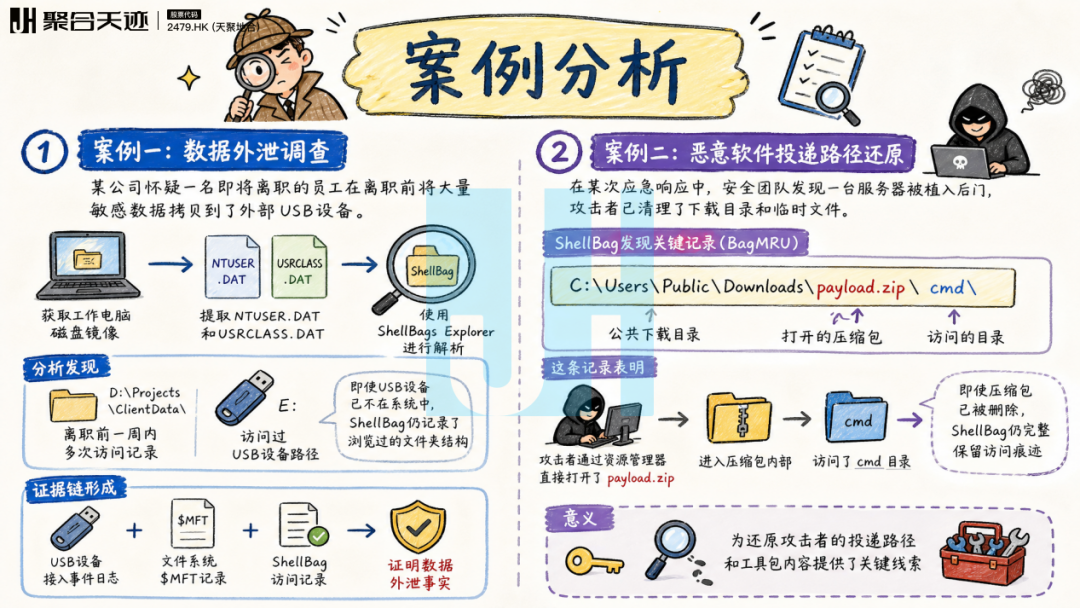
Windows系统中存在着一些“沉默的记录者”——它们默默记录着用户的每一次操作,却极少被普通用户甚至攻击者注意到。ShellBag就是其中最典型的代表之一。作为Windows注册表中的一类特殊痕迹,ShellBag记录了用户通过资源管理器浏览过的每一个文件夹,即使这些文件夹后来被删除,记录依然存在

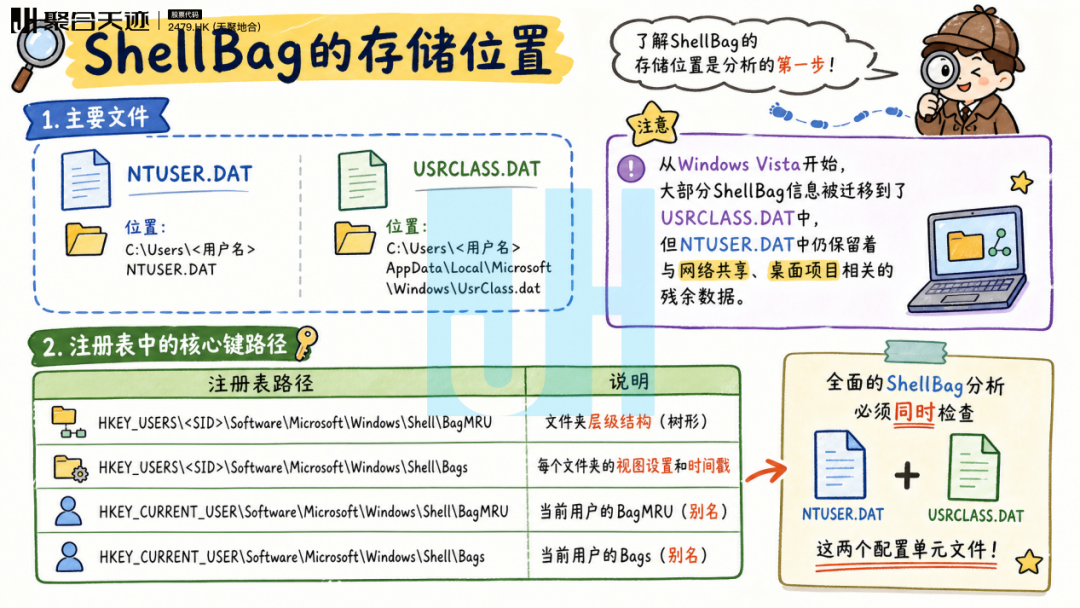
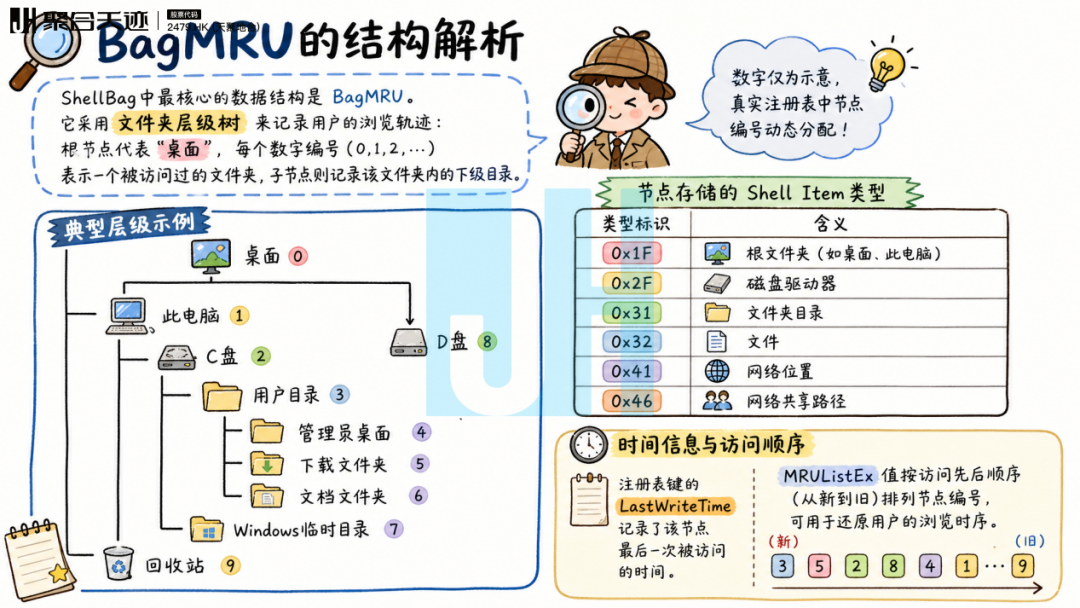
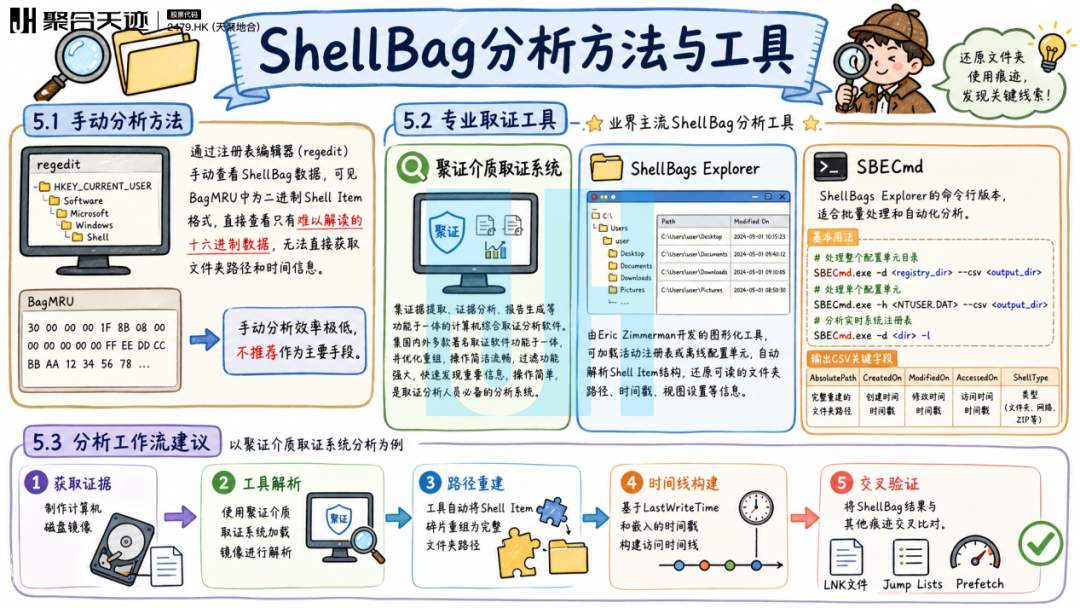
下面将从电子数据取证的专业视角,系统梳理ShellBag的原理、存储结构、分析方法工具使用等等希望能为大家提供一份实用的参考指南。

转载声明:本文转载自原发布平台 (作者:江苏聚合天迹), 原文标题《【一图看懂】ShellBag分析:不可忽视的“浏览记忆” | 介质篇10》, 查看原文。 版权归原作者及原发布平台所有,本站仅作收录与展示,未对正文内容作实质性修改; 若涉及侵权请联系本站处理。