代码审计平台 (Code Audit Platform)
项目概述
这是一个基于 AI 的智能代码审计平台,用于自动化代码安全审计、漏洞检测和代码质量分析。
核心功能
- 智能代码审计: 利用大语言模型 (LLM) 自动分析代码中的安全漏洞
- 多语言支持: 支持 Java、Python、PHP、Go、C#、JavaScript、TypeScript、Rust 等多种编程语言
- 跨文件分析: 构建代码调用图谱,分析跨文件的安全漏洞利用链
- 漏洞利用链可视化: 以图形化方式展示漏洞的调用链和影响范围
- 实时进度监控: WebSocket 实时推送审计进度
- 自动化报告生成: 自动生成 Markdown 格式的详细审计报告
- 多代码源支持: 支持 ZIP、JAR 包上传和 Git 仓库克隆
适用场景
- 企业内部代码安全审计
- 开源项目安全检测
- 代码上线前的安全检查
- 第三方代码安全性评估
- 代码安全培训与学习
快速开始
1. 克隆项目
git clone https://github.com/qncosfh/Audit_Platform.git
2. 配置环境变量
编辑 .env 文件,配置必要的参数:
# 数据库配置POSTGRES_USER=your_userPOSTGRES_PASSWORD=your_passwordPOSTGRES_DB=platform# JWT 配置JWT_SECRET=your_jwt_secret_keyJWT_EXPIRE_HOUR=24# AI 模型配置(可选,通过前端界面配置)OPENAI_API_KEY=your_api_keyOPENAI_BASE_URL=https://api.openai.com/v1# 邮件配置(可选)SMTP_SERVER=smtp.example.comSMTP_PORT=465
3. 构建并启动
直接使用 Docker Compose 启动:
docker compose up -d
4. 访问平台
打开浏览器访问: http://localhost:4416
默认端口:
- 前端:http://localhost:4416
- 后端:http://localhost:8080
使用指南
1. 用户注册/登录
首次使用时注册账号并登录系统(默认用户sYsAdMin/pAsSwOrd@123!) 也可以用sh脚本进行注册。
2. 配置 AI 模型
在「模型配置」页面添加您的 AI 模型:
gpt-4、 gpt-3.5-turbo | |
3. 上传代码源
在「代码源管理」页面:
- 点击「上传代码」按钮
- 选择要审计的代码(支持 ZIP 格式)
- 系统自动解压并存储代码
4. 创建审计任务
在「创建任务」页面:
- 选择代码源
- 选择 AI 模型
- (可选)自定义审计提示词
- 点击「开始审计」
5. 查看审计报告
审计完成后,在「报告列表」查看:
- 漏洞统计概览
- 漏洞详情(位置、严重程度、修复建议)
- 生成的 Markdown 报告
API 接口
认证接口
代码源接口
任务接口
报告接口
模型配置接口
系统截图
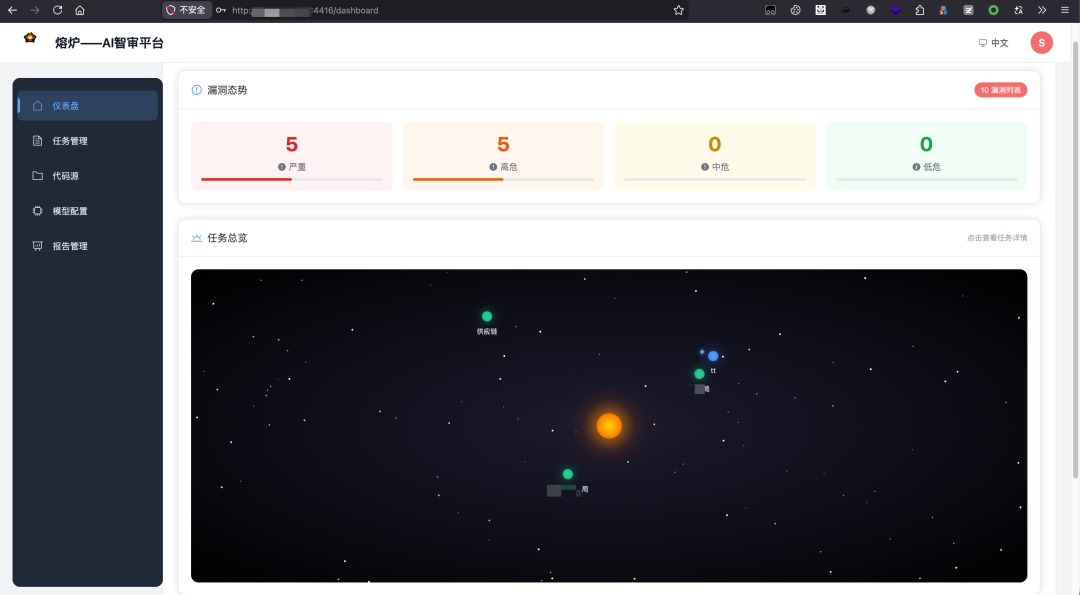
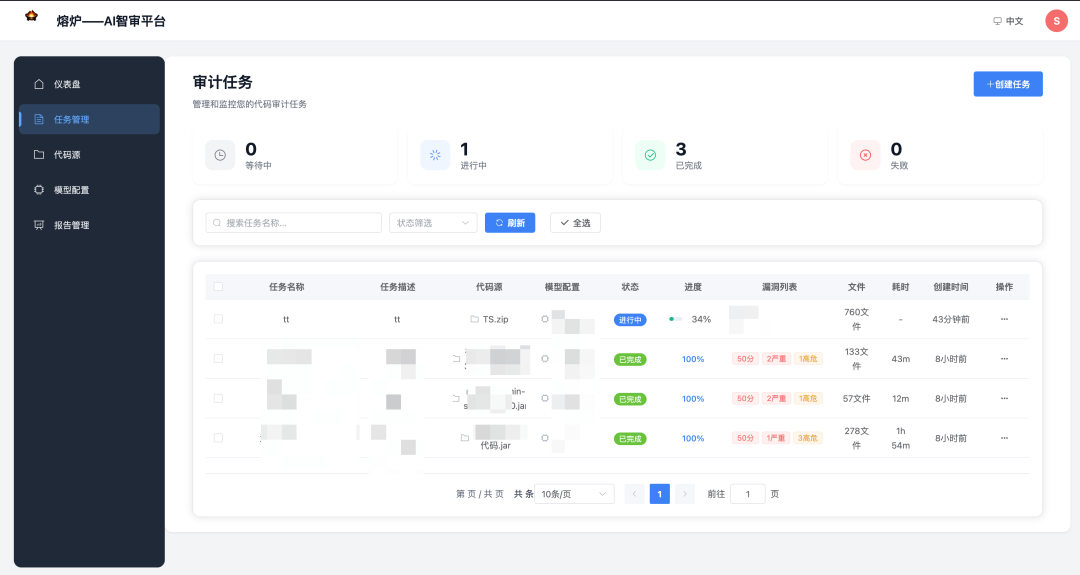
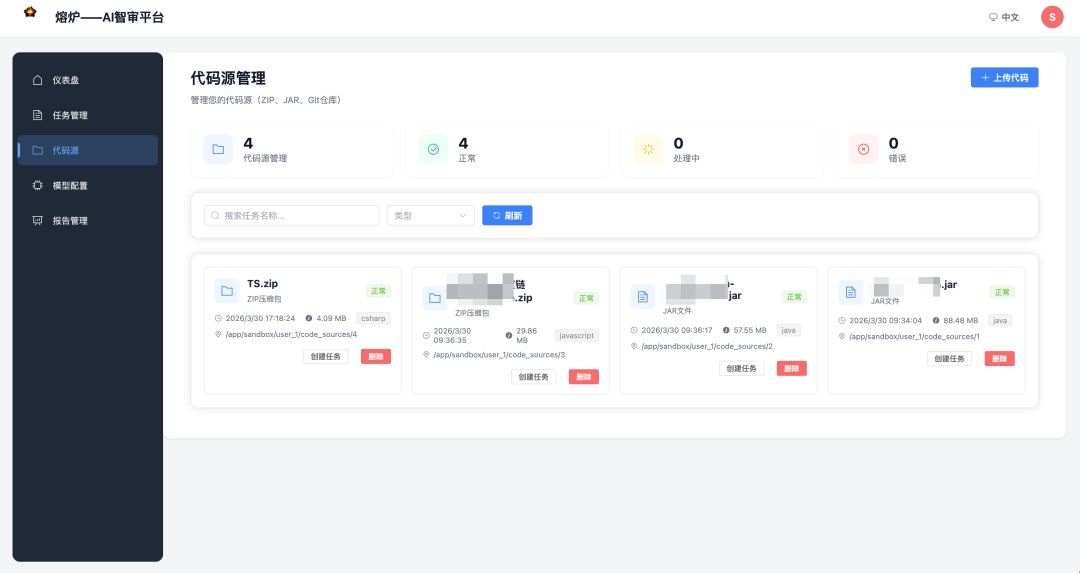
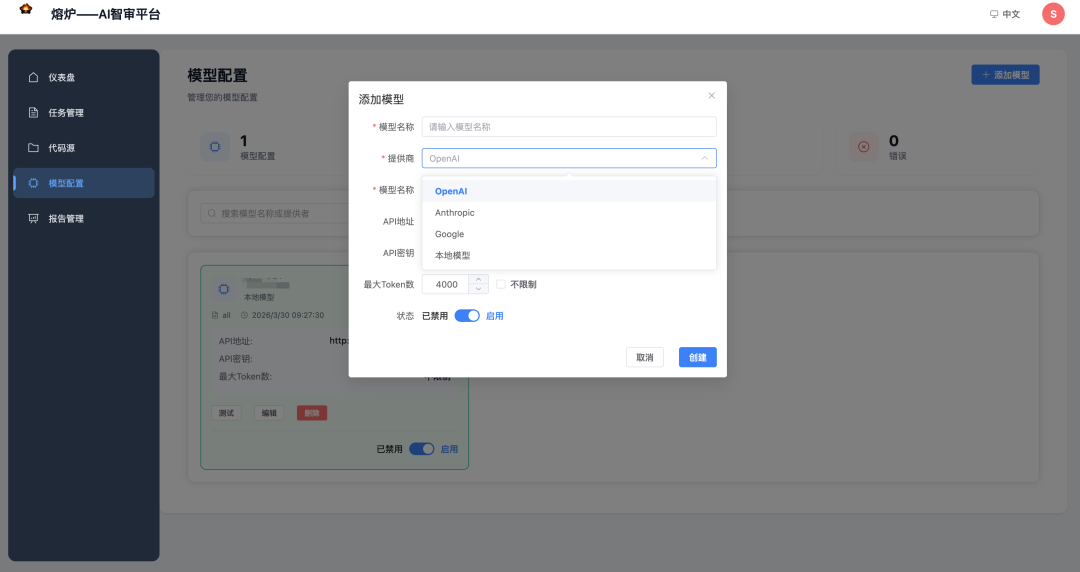
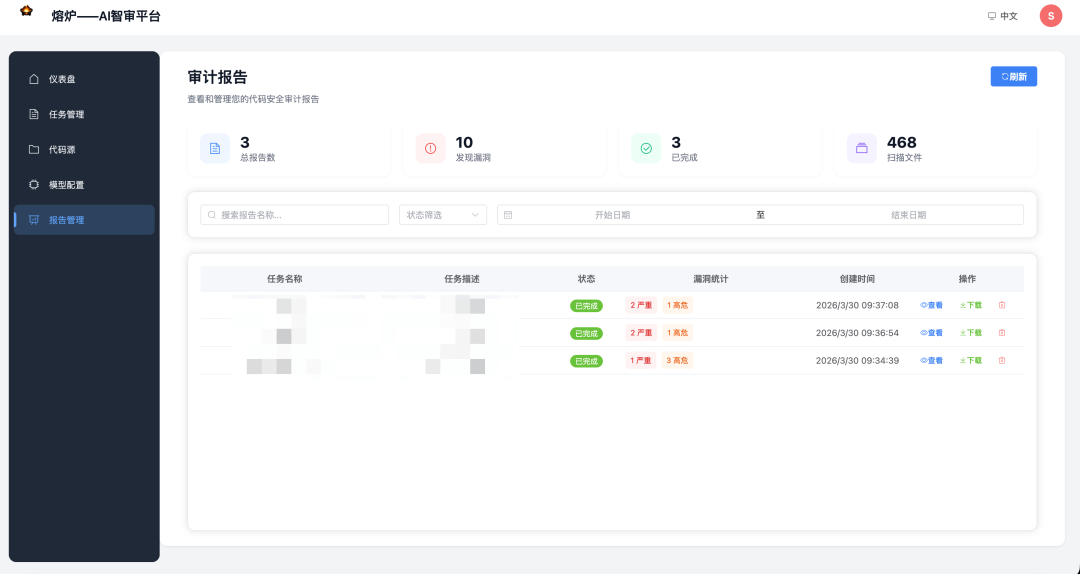
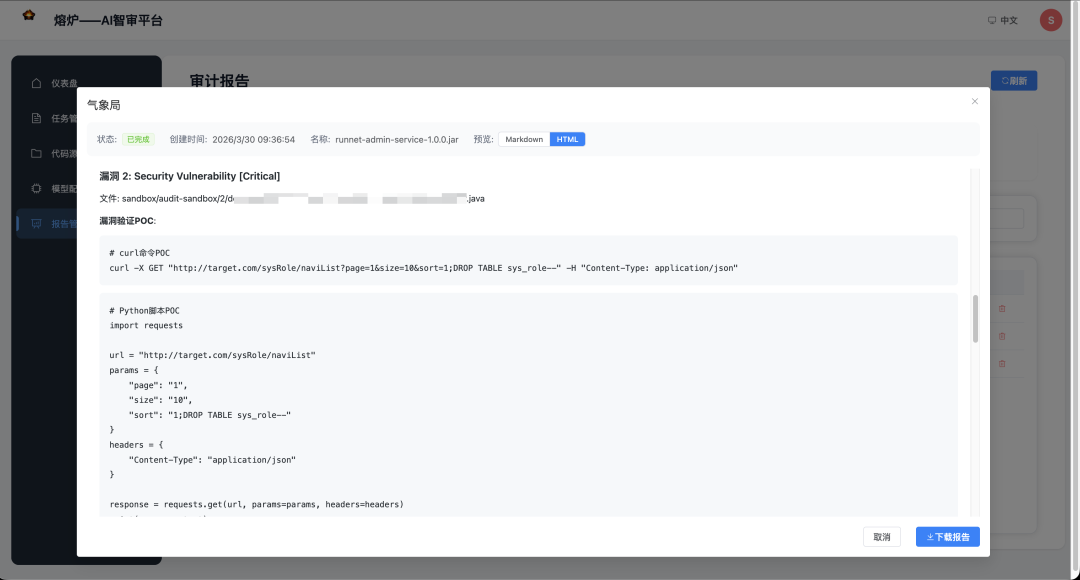
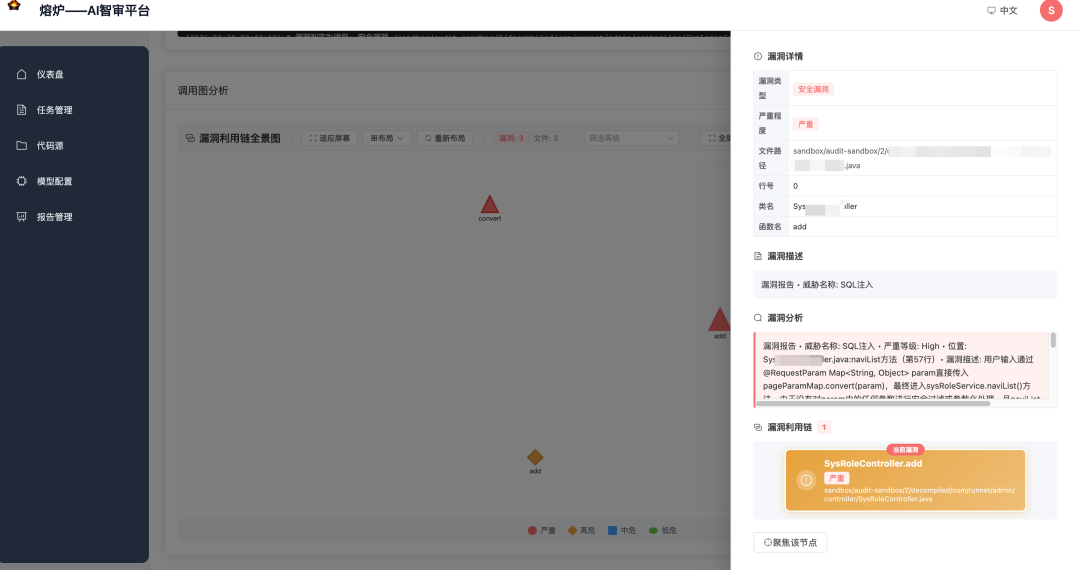
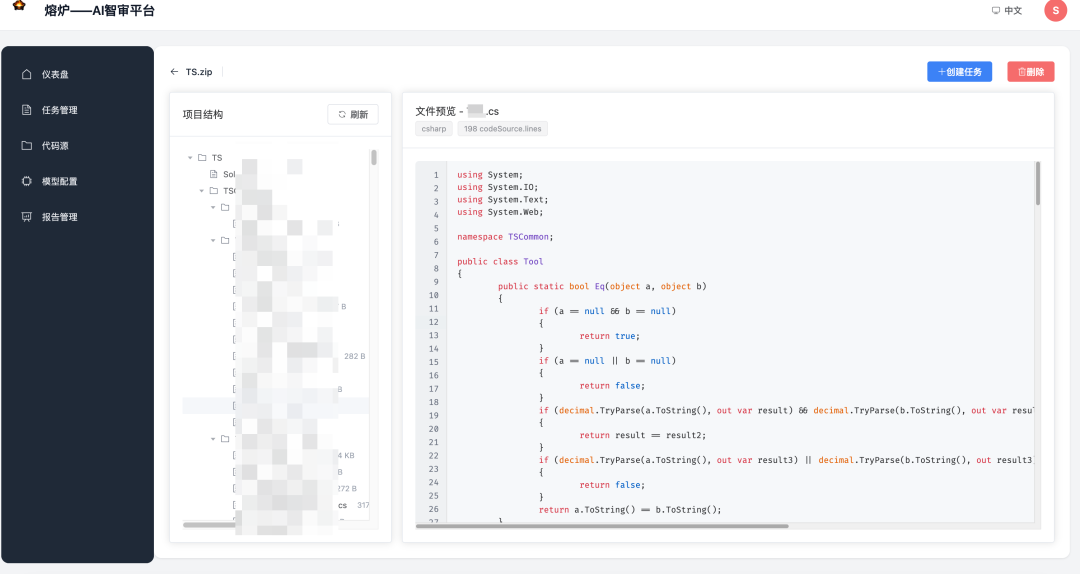
https://github.com/qncosfh/Audit_Platform