近日USENIX Security ’26学术会议披露一项重磅安全研究,来自香港科技大学(广州)与香港理工大学的研究团队提出InjectEave新型电磁注入攻击技术。攻击者借助市面可买到的射频设备,无需物理接触目标,最远可在30米距离、甚至隔着墙体,还原出有线、无线耳机正在播放的声音内容。
核心区别:传统电磁侧信道属于被动接收设备泄露的电磁信号,而InjectEave是主动注入射频载波信号实现窃听。
传统电磁窃听手段受物理条件限制很大。语音音频频率仅20‑20kHz,而线缆想要有效辐射电磁波,需要兆赫至吉赫频段,频段不匹配导致过往MagEar、Periscope等同类技术有效窃听距离大多不超过1.5米。
InjectEave绕开了这一物理瓶颈。攻击者向目标设备注入调谐后的射频载波,信号进入耳机、智能家居、固话等设备内部,与音频放大器、模数转换器、电源转换器、MOS管等硬件非线性元器件发生交互。
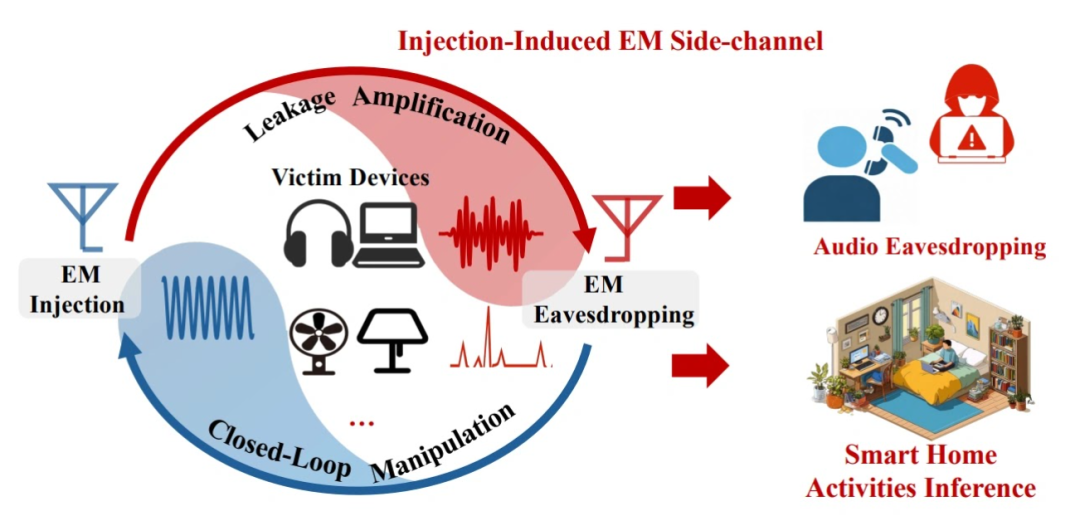
硬件组件会把音频这类低频模拟信号,和注入的载波信号做混合调制。原本微弱的音频信息被“搭载”到高频电磁波上,通过设备线缆当作无意天线向外辐射出去,攻击者接收辐射信号即可还原音频。研究团队将这套机制总结为“注入‑调制‑辐射”模型。
泄露信号强度和音频振幅、攻击者发射功率几乎呈线性关系:攻击者功率越高,接收到的窃听信号质量越好。
实测效果:穿墙有效,多款主流耳机中招
研究人员使用USRP软件无线电、对数周期天线、频谱分析仪,对11款市面量产设备开展实测,覆盖索尼、戴尔、苹果有线耳机;绿联、飞利浦、惠普无线耳机,VoIP网络固话以及小米等品牌智能风扇、智能灯具。
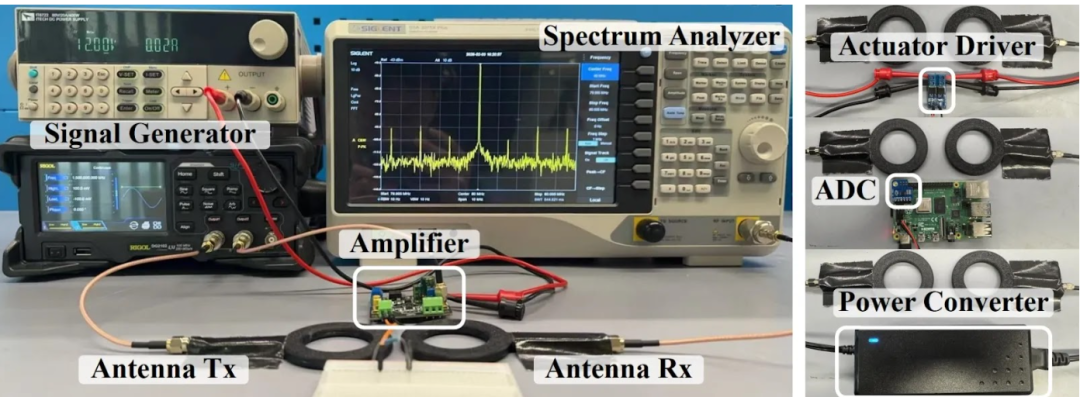
50厘米基线距离:绝大多数设备音频识别率接近100%;信噪比区间苹果Earbuds约6dB,绿联MAX2无线耳机可达23dB以上。
加装约415美元外置功率放大器,将发射功率提升后:绿联MAX2、飞利浦TAH2020耳机的有效窃听距离拉至30米,语音内容可清晰辨识。
障碍物穿透:玻璃、木材仅造成1‑2dB信号衰减;混凝土墙体衰减约5.8dB,办公室、酒店、会议室环境下依旧可以实现穿墙窃听。
更危险的扩展能力:AI实时语音伪造闭环攻击
针对Flyingvoice网络固话,团队实现“窃听‑生成‑注入”闭环攻击流程。
攻击者先窃听通话一方语音,检测到“报价”“确认”等触发关键词时,调用IndexTTS‑2语音克隆模型实时生成深度伪造人声,再把伪造音频注入目标耳机。测试显示伪造语音和真人原始语音差异极小,语音可懂度指标平均偏差仅0.071,普通人很难分辨真假。
为改善泄露信号自带噪声、谐波失真问题,团队基于物理仿真数据集训练扩散降噪模型作为信号增强模块,将还原音频信噪比由7.0dB提升至16.1dB,可懂度分数从0.58提升到0.72。
威胁不止耳机,IoT设备同样遭殃
该攻击原理并不局限耳机设备:利用同样方式,攻击者能够捕捉智能灯、风扇的功耗变化,在无网络访问权限前提下,远程推断家庭作息、电器使用行为。
麦克风输入接口同样存在受攻击迹象,但当前受限于麦克风信号强度弱,攻击距离仅约30厘米。
现有防护基本失效,厂商需要硬件层面改进
现有的加密掩码、电磁屏蔽防护手段很难抵御InjectEave。该攻击瞄准模拟连续信号而非数字逻辑;攻击者只要提高注入功率,就能够突破常规屏蔽层。
拆解测试发现,相较于普通平行布线,双绞线布线最多可降低20dB信号泄露,这是硬件厂商可落地的缓解方案,但只能做到部分防护。
研究人员指出,想要彻底填补这一类模拟硬件攻击面,耳机、IoT等设备需要从底层推进软硬件协同安全设计。
资讯来源:USENIX Security ’26、arxiv预印本论文、cybersecuritynews
球分享
球点赞
球在看